सारांश: जब आप व्यवसाय करते हैं और WebRTC जांच में लीकेज दिखाई देती है, तो पहले महत्वपूर्ण खातों में लॉगिन या संचालन बंद करें, वर्तमान वातावरण बंद करें, और फिर प्रॉक्सी कनेक्शन, WebRTC मोड, IPv6 और प्रॉक्सी बायपास नियमों की जांच करें। MostLogin उपयोगकर्ताओं के लिए, सामान्य समाधान हैं: पुष्टि करें कि प्रॉक्सी सफलतापूर्वक पहचाना गया है, वातावरण का WebRTC Private गोपनीय पर सेट करें; यदि व्यवसाय को वेब ऑडियो/वीडियो या पीयर-टू-पीयर संचार की बिल्कुल आवश्यकता नहीं है, तो Disabled निष्क्रिय भी चुना जा सकता है; साथ ही प्रॉक्सी विफलता पर वातावरण खोलने से रोकने वाला सुरक्षा नियम सक्षम करें।
ध्यान दें, परीक्षण पृष्ठ पर कई पते दिखाई देना जरूरी नहीं कि लीकेज हो। केवल तभी जब पृष्ठ आपका वास्तविक सार्वजनिक IPv4, वास्तविक सार्वजनिक IPv6 उजागर करे, या ऐसे नेटवर्क आउटलेट दिखाई दें जो इस वातावरण से संबंधित नहीं होने चाहिए, तभी यह तुरंत कार्रवाई की आवश्यकता वाली उच्च जोखिम वाली समस्या है।
WebRTC क्या है? यह सामान्य प्रॉक्सी सेटिंग को क्यों बायपास कर सकता है?
WebRTC का पूर्ण रूप Web Real-Time Communication है, यानी "वेब रीयल-टाइम संचार"। यह ब्राउज़र को सीधे वॉयस कॉल, वीडियो कॉन्फ्रेंसिंग, स्क्रीन शेयरिंग और पीयर-टू-पीयर डेटा ट्रांसफर करने की अनुमति देता है। कई ऑनलाइन मीटिंग, ग्राहक सेवा कॉल और सहयोग उपकरण इसका उपयोग करते हैं।
दो उपकरणों के बीच उपयुक्त कनेक्शन पथ खोजने के लिए, WebRTC ICE के माध्यम से कई "उम्मीदवार पते" एकत्र करता है। इनमें डिवाइस के नेटवर्क इंटरफ़ेस पते, STUN सर्वर द्वारा खोजे गए सार्वजनिक मैपिंग पते, और TURN सर्वर द्वारा रिले किए गए पते शामिल हो सकते हैं। MDN के ICE उम्मीदवार प्रकार विवरण के अनुसार, host उम्मीदवार डिवाइस के सीधे पते का प्रतिनिधित्व करता है, srflx उम्मीदवार STUN/TURN इंटरैक्शन द्वारा उत्पन्न होता है, और relay उम्मीदवार TURN रिले के माध्यम से जाता है।MDN का WebRTC कनेक्टिविटी विवरण
यही WebRTC लीकेज का मूल कारण है: वेबपेज JavaScript के माध्यम से WebRTC कनेक्शन बनाता है और ICE उम्मीदवारों को पढ़ता है। यदि ब्राउज़र इन पतों को सही ढंग से सीमित नहीं करता है, तो वेबपेज द्वारा देखी गई नेटवर्क जानकारी प्रॉक्सी आउटलेट से असंगत हो सकती है। MDN स्पष्ट रूप से बताता है कि ICE उम्मीदवार पते उपयोगकर्ता की अपेक्षा से अधिक डिवाइस स्थिति और नेटवर्क टोपोलोजी जानकारी लीक कर सकते हैं, और इनका उपयोग ब्राउज़र फिंगरप्रिंटिंग के लिए किया जा सकता है।MDN का RTCIceCandidate सुरक्षा विवरण
सरल शब्दों में: सामान्य वेबपेज अनुरोध प्रॉक्सी के माध्यम से जा सकते हैं, लेकिन WebRTC रीयल-टाइम संचार के लिए अलग से पथ खोजता है। जब दोनों पथ एक साथ नियंत्रित नहीं होते, तो वेबसाइट "प्रॉक्सी IP" और "एक और नेटवर्क पते" दोनों देख सकती है।
किस स्थिति को WebRTC लीकेज माना जाता है?
लीकेज का निर्धारण केवल यह देखकर नहीं किया जा सकता कि परीक्षण पृष्ठ पर IP दिखाई दे रहा है या नहीं, बल्कि "पृष्ठ पर क्या दिखा" और "वातावरण को क्या दिखना चाहिए" की तुलना करनी होगी।
| परीक्षण परिणाम | क्या यह लीकेज है | जोखिम मूल्यांकन |
|---|---|---|
| WebRTC सार्वजनिक IP और MostLogin द्वारा पहचाना गया प्रॉक्सी IP समान है | आमतौर पर नहीं | सामान्य, DNS, टाइम ज़ोन और भौगोलिक स्थिति की सुसंगतता की जांच जारी रखें |
| होम ब्रॉडबैंड, कार्यालय नेटवर्क या मोबाइल हॉटस्पॉट का वास्तविक सार्वजनिक IP दिखाई देता है | हाँ | उच्च जोखिम, वर्तमान वातावरण में खाता संचालन तुरंत बंद करें |
| प्रॉक्सी IPv4 है, लेकिन परीक्षण पृष्ठ वास्तविक सार्वजनिक IPv6 दिखाता है | हाँ | उच्च जोखिम, IPv6 प्रॉक्सी द्वारा कवर नहीं किया गया हो सकता है |
192.168.x.x, 10.x.x.x जैसे निजी पते दिखाई देते हैं | जरूरी नहीं | यह LAN जानकारी का प्रकटीकरण है, आमतौर पर सार्वजनिक नेटवर्क लीकेज नहीं, लेकिन नेटवर्क फिंगरप्रिंट जानकारी बढ़ाता है |
यादृच्छिक .local नाम दिखाई देता है | आमतौर पर नहीं | अधिकांश मामलों में ब्राउज़र द्वारा mDNS का उपयोग करके स्थानीय पते छिपाने का परिणाम |
| कई पते दिखाई देते हैं, लेकिन सभी एक ही प्रॉक्सी या रिले आउटलेट से हैं | आमतौर पर नहीं | IPv4, IPv6 या विभिन्न ICE उम्मीदवार प्रकार हो सकते हैं |
आधुनिक ब्राउज़र mDNS होस्टनाम का उपयोग LAN IP के स्थान पर कर सकते हैं, इसलिए परीक्षण पृष्ठ पर यादृच्छिक स्ट्रिंग और .local का परिणाम दिखाई देना इसका मतलब नहीं कि वास्तविक सार्वजनिक IP लीक हुआ है। वास्तव में ध्यान देने योग्य बात यह है: क्या आपके ब्राउज़र वातावरण के बाहर पाए गए वास्तविक ISP सार्वजनिक पते दिखाई दे रहे हैं।
WebRTC लीकेज के क्या परिणाम होते हैं?
1. प्रॉक्सी पहचान और वास्तविक नेटवर्क पहचान में टकराव
मान लीजिए किसी MostLogin वातावरण में न्यूयॉर्क, USA प्रॉक्सी कॉन्फ़िगर है, वेबपेज अनुरोध भी न्यूयॉर्क IP दिखाता है, लेकिन WebRTC उपयोगकर्ता के स्थानीय नेटवर्क का सार्वजनिक IP उजागर करता है। प्लेटफ़ॉर्म को एक प्राकृतिक, स्थिर ब्राउज़िंग वातावरण के बजाय दो भौगोलिक स्थितियों या नेटवर्क ऑपरेटरों के टकराव वाले कनेक्शन सिग्नल दिखाई देते हैं।
यह स्वचालित रूप से साबित नहीं करता कि उपयोगकर्ता कौन है, लेकिन यह प्रॉक्सी पृथक्करण प्रभाव को कमजोर करता है, और असामान्य जोखिम प्रबंधन, अतिरिक्त सत्यापन या सत्र समीक्षा का संकेतक बन सकता है।
2. विभिन्न ब्राउज़र वातावरण एक ही वास्तविक IP से जुड़े हो सकते हैं
टीम ने विभिन्न परीक्षण परियोजनाओं के लिए कई स्वतंत्र वातावरण बनाए हैं, प्रत्येक में अलग प्रॉक्सी है। यदि ये सभी वातावरण WebRTC के माध्यम से एक ही कार्यालय सार्वजनिक IP उजागर करते हैं, तो वेबसाइट को वातावरणों के बीच दोहराया जाने वाला संबंध सिग्नल मिल सकता है। भले ही Cookie, Canvas और WebGL अलग-अलग изолированы हों, बार-बार दिखाई देने वाला वास्तविक नेटवर्क आउटलेट वातावरणों की स्वतंत्रता को कम कर देता है।
3. अनुमानित स्थिति, नेटवर्क ऑपरेटर और नेटवर्क संरचना का प्रकटीकरण
सार्वजनिक IP का उपयोग आमतौर पर देश, शहर स्तर का क्षेत्र और नेटवर्क ऑपरेटर निर्धारित करने के लिए किया जा सकता है; LAN पते, IPv6 या विभिन्न नेटवर्क इंटरफ़ेस अधिक नेटवर्क टोपोलोजी विशेषताएं प्रकट कर सकते हैं। IP आमतौर पर अकेले सटीक पता या वास्तविक नाम निर्धारित नहीं कर सकता, लेकिन इसका उपयोग लॉगिन खाते, Cookie, डिवाइस फिंगरप्रिंट और व्यवहार डेटा के साथ संयोजन में किया जा सकता है।
4. वीडियो कॉन्फ्रेंसिंग और वेब कॉल में "गोपनीयता और उपयोगिता" का समझौता
WebRTC को सीधे निष्क्रिय करने से संबंधित प्रकटीकरण सतह कम हो सकती है, लेकिन WebRTC पर निर्भर वीडियो कॉन्फ्रेंसिंग, वॉयस ग्राहक सेवा, स्क्रीन शेयरिंग या फ़ाइल सीधा ट्रांसफर सामान्य रूप से काम नहीं कर सकता। इसलिए, सही दृष्टिकोण सभी परिदृश्यों में एक साथ बंद करना नहीं है, बल्कि व्यवसाय आवश्यकताओं के अनुसार Private और Disabled के बीच चयन करना है।
एंटी-डिटेक्ट ब्राउज़र में WebRTC लीकेज दिखने के बाद, पहले ये 6 कदम करें
पहला कदम: वर्तमान वातावरण में संवेदनशील संचालन रोकें
यदि जांच पृष्ठ ने वास्तविक सार्वजनिक IP दिखाया है, तो लॉगिन, भुगतान, सामग्री प्रकाशित करना या महत्वपूर्ण खाते स्विच करना जारी न रखें। पहले परीक्षण परिणाम रिकॉर्ड करें, जिसमें शामिल हैं:
- सामान्य IP जांच में दिखा पता;
- WebRTC जांच में दिखा IPv4 और IPv6;
- MostLogin में कॉन्फ़िगर किया गया प्रॉक्सी पता और देश/क्षेत्र;
- परीक्षण समय, वातावरण का नाम और क्या VPN का उपयोग किया गया।
जानकारी रिकॉर्ड करना समस्या का पता लगाने के लिए है, स्क्रीनशॉट में प्रॉक्सी पासवर्ड, खाता Cookie या अन्य क्रेडेंशियल रखने की अनुशंसा नहीं की जाती।
दूसरा कदम: "वास्तविक IP—प्रॉक्सी IP—WebRTC IP" तुलना स्थापित करें
व्यावसायिक खाते न खोलते हुए तीन समूह जांच करें:
- सामान्य ब्राउज़र में बिना प्रॉक्सी के वर्तमान सार्वजनिक IPv4 और IPv6 की जांच करें, वास्तविक नेटवर्क बेसलाइन के रूप में।
- MostLogin के
Proxyटैब में प्रॉक्सी IP जांच पर क्लिक करें, अपेक्षित आउटलेट रिकॉर्ड करें। - संबंधित वातावरण खोलें, WebRTC परीक्षण पृष्ठ पर उम्मीदवार पते पढ़ें।
यदि WebRTC परिणाम पहले समूह के बेसलाइन के बराबर है, दूसरे समूह के प्रॉक्सी आउटलेट के बराबर नहीं, तो मूल रूप से पुष्टि हो सकती है कि लीकेज मौजूद है। यदि परिणाम प्रॉक्सी IP से मेल खाता है, तो यह अधिक संभावना सामान्य WebRTC उम्मीदवार प्रदर्शन है।
तीसरा कदम: पहले प्रॉक्सी ठीक करें, फिर WebRTC समायोजित करें
WebRTC सेटिंग्स पहले से ही ऑफ़लाइन, प्रमाणीकरण विफल या गलत कॉन्फ़िगर किए गए प्रॉक्सी को ठीक नहीं कर सकतीं। लक्ष्य वातावरण के संपादन पृष्ठ पर जाएं, Proxy टैब खोलें, प्रोटोकॉल, होस्ट, पोर्ट, खाता और पासवर्ड की जांच करें, फिर प्रॉक्सी IP जांच करें। MostLogin के आधिकारिक वातावरण निर्माण मार्गदर्शिका बताती है कि वर्तमान में direct, http, https और socks5 कॉन्फ़िगर किए जा सकते हैं, और "Check proxy IP" के माध्यम से कनेक्शन परिणाम सत्यापित किया जा सकता है।MostLogin: नया वातावरण बनाएं
केवल तभी जब प्रॉक्सी जांच सफल हो, दिखाया गया देश और शहर अपेक्षित हो, तभी अगले कदम पर आगे बढ़ें।
चौथा कदम: MostLogin में उपयुक्त WebRTC मोड चुनें
संचालन पथ आमतौर पर है:
Profiles (वातावरण सूची) → लक्ष्य वातावरण चुनें → Edit (संपादित करें) → Fingerprint (फिंगरप्रिंट) → WebRTC
MostLogin के वर्तमान आधिकारिक दस्तावेज़ WebRTC ड्रॉपडाउन सेटिंग्स दिखाते हैं, जिसमें Private का उपयोग WebRTC कार्यक्षमता बनाए रखते समय वास्तविक IP छिपाने के लिए किया जाता है, और अतिरिक्त रूप से Public और Disabled प्रदान किए जा सकते हैं।MostLogin: WebRTC फिंगरप्रिंट सेटिंग्स विवरण
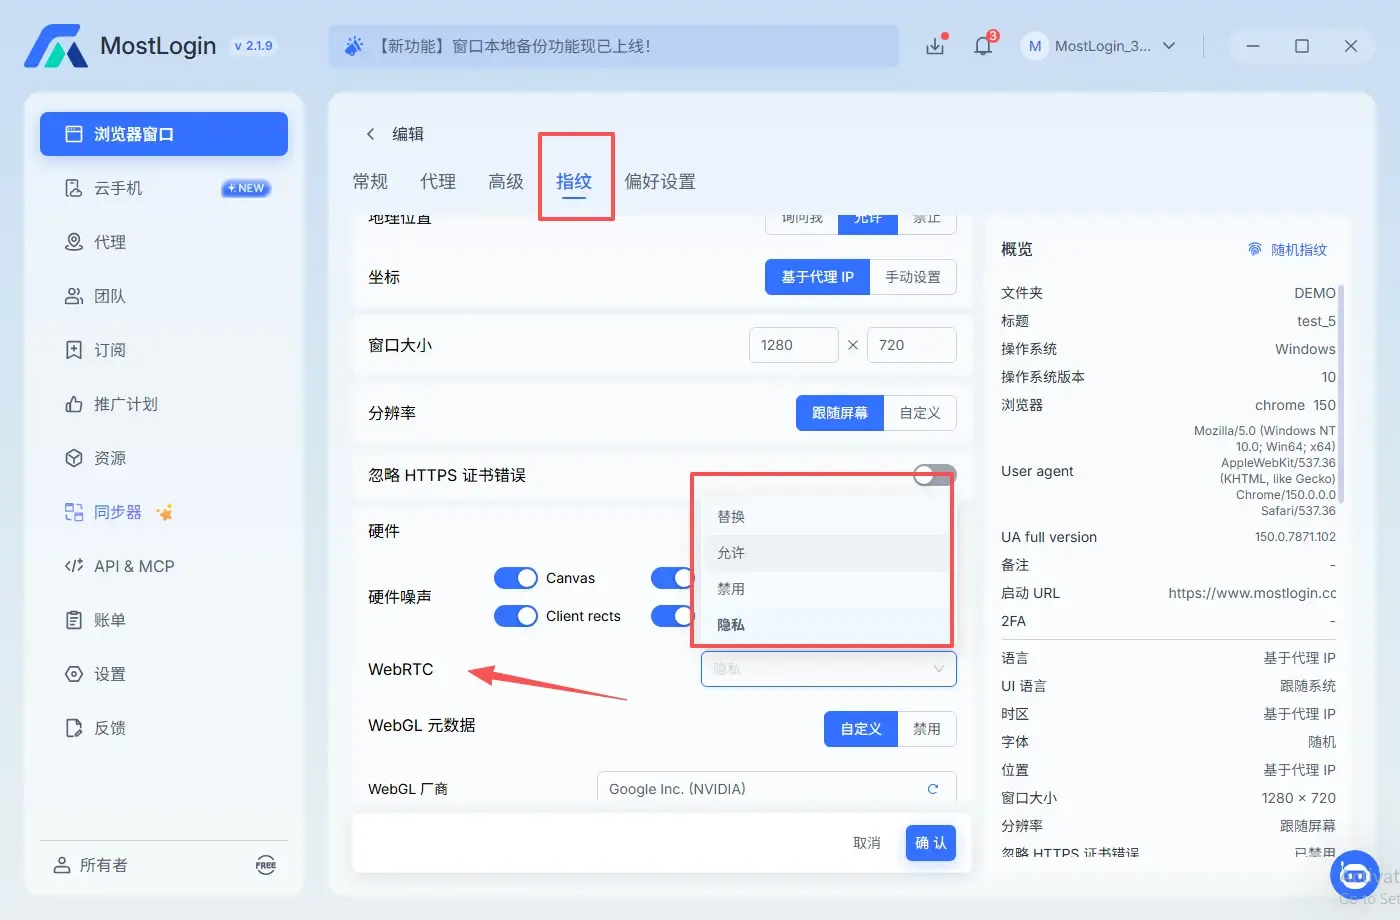
| मोड | अनुशंसित परिदृश्य | सावधानियां |
|---|---|---|
| Private | दैनिक वेब, ब्राउज़र ऑडियो/वीडियो, ग्राहक सेवा या सहयोग उपकरण आवश्यक | प्राथमिकता चयन; सहेजने के बाद पुनः परीक्षण आवश्यक, पुष्टि करें कि परिणाम प्रॉक्सी से मेल खाता है |
| Disabled | वीडियो कॉन्फ्रेंसिंग, वॉयस या P2P कार्यक्षमता बिल्कुल आवश्यक नहीं | गोपनीयता सीमा स्पष्ट, लेकिन संबंधित वेबसाइट कार्य विफल हो सकते हैं |
| Public | केवल स्पष्ट रूप से वास्तविक नेटवर्क उम्मीदवार प्रकट करने की आवश्यकता वाले विकास या अनुकूलता परीक्षण | वास्तविक नेटवर्क आउटलेट छिपाने की आवश्यकता वाले प्रॉक्सी वातावरण के लिए उपयुक्त नहीं |
सामान्य प्रॉक्सी वातावरण के लिए, पहले Private का उपयोग करने की अनुशंसा है। केवल तभी जब व्यवसाय WebRTC पर निर्भर नहीं करता, या Private मोड अभी भी पृथक्करण आवश्यकताओं को पूरा नहीं करता, तभी Disabled का परीक्षण करें। केवल इसलिए नहीं कि परीक्षण पृष्ठ पर "WebRTC enabled" दिखाई देता है, लीकेज न मानें; महत्वपूर्ण बात यह है कि इसने कौन सा पता लौटाया।
पांचवां कदम: प्रॉक्सी विफलता सुरक्षा सक्षम करें, और प्रॉक्सी बायपास सूची की जांच करें
MostLogin की वैश्विक सेटिंग्स या वातावरण वरीयता सेटिंग्स में जाएं, निम्न सुरक्षा सक्षम करें:
- प्रॉक्सी नेटवर्क त्रुटि पर वातावरण न खोलें;
- प्रॉक्सी IP बदलने पर वातावरण न खोलें;
- प्रॉक्सी IP देश या क्षेत्र बदलने पर वातावरण न खोलें;
- वातावरण समन्वयन विफल होने पर वातावरण न खोलें।
MostLogin आधिकारिक रूप से इन सेटिंग्स को स्टार्टअप से पहले की सुरक्षा उपायों के रूप में वर्णित करता है, जिसमें प्रॉक्सी नेटवर्क त्रुटि सुरक्षा प्रॉक्सी विफल होने पर अनजाने में वास्तविक ISP IP के प्रकटीकरण को रोकती है।MostLogin: Profile preferences
Settings → Proxy bypass की भी जांच करें। बायपास सूची में जोड़े गए डोमेन सीधे स्थानीय नेटवर्क का उपयोग करेंगे, वर्तमान वातावरण के प्रॉक्सी का नहीं। MostLogin आधिकारिक विवरण भी स्पष्ट रूप से बताता है कि बायपास डोमेन वास्तविक स्थानीय कनेक्शन के माध्यम से पहुंचे जाएंगे।MostLogin: Proxy bypass यदि परीक्षण स्थल, पहचान सत्यापन डोमेन या उनके API/CDN डोमेन यहां हैं, तो अनावश्यक अपवाद हटाएं और सहेजें।
छठा कदम: वातावरण को पूरी तरह बंद करें और पुनः खोलें, क्रॉस पुनः परीक्षण करें
सेटिंग्स सहेजने के बाद, पूरे ब्राउज़र वातावरण को बंद करें और पुनः प्रारंभ करें, केवल जांच पृष्ठ रीफ्रेश न करें। कम से कम दो स्वतंत्र जांच पृष्ठों का उपयोग करके अलग-अलग जांच करें:
- ब्राउज़र द्वारा दिखाया गया सामान्य सार्वजनिक IP;
- WebRTC उम्मीदवारों में IPv4;
- WebRTC उम्मीदवारों में IPv6;
- DNS, टाइम ज़ोन, भाषा और भौगोलिक स्थिति प्रॉक्सी क्षेत्र से मेल खाती है या नहीं।
पुनः परीक्षण का उत्तीर्ण मानक है: जांच पृष्ठ पर वास्तविक ISP सार्वजनिक IPv4/IPv6 अब नहीं दिखाई देता; WebRTC द्वारा दिखाया गया सार्वजनिक पता प्रॉक्सी, रिले आउटलेट या उत्पाद अपेक्षित व्यवहार से मेल खाना चाहिए; वातावरण पुनः प्रारंभ के बाद परिणाम स्थिर रहना चाहिए।
MostLogin उपयोग उदाहरण: न्यूयॉर्क प्रॉक्सी वातावरण में वास्तविक IPv6 पाया गया
परिदृश्य
एक अंतर-क्षेत्रीय वेबसाइट QA टीम ने US-NewYork-QA-01 नाम का MostLogin वातावरण बनाया, HTTP प्रॉक्सी जांच ने न्यूयॉर्क, USA IPv4 दिखाया। परीक्षण पृष्ठ खोलने पर, सामान्य IP अभी भी न्यूयॉर्क था, लेकिन WebRTC क्षेत्र में स्थानीय ऑपरेटर का एक सार्वजनिक IPv6 दिखाई दिया।
निदान
यह वास्तविक लीकेज है, "कई IP दिखाई देना" की सामान्य स्थिति नहीं। कारण यह है कि HTTP प्रॉक्सी ने IPv4 वेबपेज अनुरोधों को कवर किया, लेकिन होस्ट का IPv6 नेटवर्क पथ समान रूप से प्रबंधित नहीं हुआ, WebRTC उम्मीदवार अभी भी उस पते को उजागर कर सकते हैं।
समाधान
- वातावरण बंद करें, लॉगिन परीक्षण जारी न रखें।
- जांचें कि प्रॉक्सी सेवा स्पष्ट रूप से IPv6 का समर्थन करती है या नहीं; यदि नहीं, तो ऐसा प्रॉक्सी समाधान उपयोग करें जो IPv4/IPv6 को पूरी तरह कवर करे, या सिस्टम नेटवर्क स्तर पर असुरक्षित IPv6 पथ को निष्क्रिय करें।
- वातावरण संपादित करें,
Fingerprint → WebRTCमें Private चुनें। - "प्रॉक्सी नेटवर्क त्रुटि पर वातावरण न खोलें" सक्षम करें।
- प्रॉक्सी बायपास सूची की जांच करें, परीक्षण स्थल से संबंधित अपवाद डोमेन हटाएं।
- वातावरण पुनः खोलें और पुनः परीक्षण करें, पुष्टि करें कि वास्तविक IPv6 अब नहीं दिखाई देता।
इस परिदृश्य में, केवल WebRTC मोड बदलने से जांच परिणाम अस्थायी रूप से समाप्त हो सकता है, लेकिन IPv6 पर प्रॉक्सी कवरेज अभी भी मूल समस्या है, इसलिए दोनों की जांच आवश्यक है।
MostLogin उपयोग उदाहरण: परीक्षण पृष्ठ पर .local दिखाई देता है, लेकिन सार्वजनिक IP प्रॉक्सी से मेल खाता है
परिदृश्य
उपयोगकर्ता UK प्रॉक्सी का उपयोग करता है, सामान्य IP और WebRTC सार्वजनिक पते दोनों UK दिखाते हैं; परीक्षण पृष्ठ अतिरिक्त रूप से एक यादृच्छिक स्ट्रिंग सूचीबद्ध करता है जो .local पर समाप्त होती है, इसलिए उपयोगकर्ता गलती से मानता है कि लीकेज हुई है।
निर्णय
.local आमतौर पर ब्राउज़र द्वारा mDNS नाम का उपयोग करके स्थानीय नेटवर्क पते छिपाने का प्रदर्शन है। जब तक वास्तविक ISP सार्वजनिक IPv4/IPv6 नहीं दिखाई देता, और सार्वजनिक उम्मीदवार UK प्रॉक्सी से मेल खाता है, तब तक केवल .local के आधार पर वास्तविक IP लीकेज का निर्धारण नहीं किया जा सकता।
समाधान
वर्तमान Private सेटिंग रखें, परिणाम रिकॉर्ड करें और क्रॉस सत्यापन के लिए दूसरा परीक्षण पृष्ठ उपयोग करें। इस समय बार-बार प्रॉक्सी बदलना, फिंगरप्रिंट यादृच्छिक बनाना या वातावरण पुनर्निर्माण करने से उल्टा उस परीक्षण वातावरण में अधिक परिवर्तन हो सकता है जिन्हें स्थिर रहना चाहिए।
MostLogin उपयोग उदाहरण: WebRTC बंद करने के बाद वीडियो कॉन्फ्रेंसिंग कनेक्ट नहीं हो पाती
परिदृश्य
रिमोट सपोर्ट टीम ने WebRTC को Disabled पर सेट किया, वेब ग्राहक सेवा कॉल और स्क्रीन शेयरिंग कनेक्शन स्थापित नहीं कर पा रहे।
समाधान
वातावरण को Private पर बदलें, प्रॉक्सी को सामान्य कनेक्शन रखें, फिर WebRTC पते का पुनः परीक्षण करें। यदि वास्तविक IP अब नहीं दिखाई देता, और ऑडियो/वीडियो पुनर्स्थापित होता है, तो कार्यक्षमता और नेटवर्क पृथक्करण दोनों संभव हैं। यदि Private मोड में अभी भी लीकेज हो, तो प्रॉक्सी प्रोटोकॉल, IPv6, VPN विभाजन और बायपास डोमेन की जांच करनी चाहिए, न कि कॉल पुनर्स्थापित करने के लिए सीधे Public चुनें।
समाधान के बाद भी लीकेज, समस्या कहां हो सकती है?
यदि MostLogin पहले से Private पर सेट है, लेकिन परीक्षण अभी भी वास्तविक सार्वजनिक IP दिखाता है, तो निम्न क्रम में जांच जारी रखें:
- प्रॉक्सी वास्तव में कनेक्ट नहीं हुआ। क्रेडेंशियल त्रुटि, नोड समाप्त या प्रॉक्सी सर्वर ऑफ़लाइन होने पर, ब्राउज़र अपेक्षित आउटलेट प्राप्त नहीं कर सकता।
- IPv6 कवर नहीं किया गया। प्रॉक्सी केवल IPv4 संभालता है, होस्ट अभी भी वास्तविक IPv6 के माध्यम से नेटवर्क तक पहुंच सकता है।
- प्रॉक्सी बायपास नियम। परीक्षण स्थल या संबंधित सबडोमेन सीधे कनेक्शन के लिए सेट किए गए हैं।
- VPN विभाजन या सिस्टम राउटिंग टकराव। VPN, सिस्टम प्रॉक्सी और वातावरण प्रॉक्सी का एक साथ उपयोग विभिन्न नेटवर्क पथ उत्पन्न कर सकता है।
- पुराना वातावरण प्रक्रिया अभी भी चल रही है। सेटिंग्स सहेजने के बाद वातावरण पूरी तरह बंद नहीं किया, पुरानी प्रक्रिया अभी भी मूल कॉन्फ़िगरेशन का उपयोग कर रही है।
- ब्राउज़र एक्सटेंशन नेटवर्क व्यवहार बदलता है। VPN, प्रॉक्सी, गोपनीयता या WebRTC एक्सटेंशन वातावरण सेटिंग्स से टकरा सकते हैं।
- जांच पृष्ठ गलत निर्णय या कैश। दूसरा परीक्षण पृष्ठ उपयोग करें और वातावरण पुनः प्रारंभ करके सत्यापित करें, एकल परिणाम के आधार पर निष्कर्ष न निकालें।
यदि दो स्वतंत्र परीक्षण पृष्ठ स्थिर रूप से एक ही वास्तविक सार्वजनिक पता दिखाते हैं, तो संवेदनशील क्रेडेंशियल रहित स्क्रीनशॉट, MostLogin संस्करण, ऑपरेटिंग सिस्टम, प्रॉक्सी प्रोटोकॉल और पुनरुत्पादन चरण सहेजें, फिर MostLogin समर्थन या प्रॉक्सी सेवा प्रदाता से संपर्क करें।
WebRTC लीकेज जांच सूची
प्रत्येक नए वातावरण के पहले उपयोग, प्रॉक्सी बदलने, क्लाइंट अपडेट या नेटवर्क स्विच के बाद, एक बार निम्न जांच करें:
सामान्य प्रश्न
WebRTC परीक्षण में कई IP दिखाई देते हैं, क्या यह निश्चित रूप से लीकेज है?
जरूरी नहीं। कई परिणाम IPv4, IPv6, LAN इंटरफ़ेस, STUN मैपिंग, TURN रिले या mDNS से हो सकते हैं। केवल वास्तविक ISP सार्वजनिक IP, असंबंधित नेटवर्क आउटलेट, या प्रॉक्सी स्थिति से स्पष्ट रूप से टकराते सार्वजनिक पते को उच्च जोखिम लीकेज माना जाना चाहिए।
प्रॉक्सी उपयोग के बाद, WebRTC को कौन सा IP दिखना चाहिए?
आदर्श रूप में, वेबपेज को आपका वास्तविक ISP सार्वजनिक IP नहीं देखना चाहिए। ब्राउज़र और उत्पाद नीति के अनुसार, परीक्षण पृष्ठ प्रॉक्सी पता, रिले पता, छिपाया गया स्थानीय उम्मीदवार दिखा सकता है या उपलब्ध पते नहीं दिखा सकता। मानक "केवल एक IP दिखाई देना" नहीं है, बल्कि "पृथक किए जाने वाले वास्तविक सार्वजनिक नेटवर्क आउटलेट नहीं दिखाई देना चाहिए"।
MostLogin में Private चुनें या Disabled?
जब वेब ऑडियो/वीडियो, ग्राहक सेवा कॉल या स्क्रीन शेयरिंग आवश्यक हो, तो पहले Private चुनें और पुनः परीक्षण करें; जब WebRTC कार्यक्षमता बिल्कुल उपयोग न हो, तो Disabled चुना जा सकता है। Disabled वेबसाइट कार्यक्षमता को प्रभावित कर सकता है, इसलिए यह सभी वातावरणों के लिए डिफ़ॉल्ट इष्टतम समाधान नहीं है।
क्या WebRTC लीकेज वास्तविक नाम और सटीक पता उजागर कर सकती है?
आमतौर पर केवल IP के आधार पर वास्तविक नाम या सटीक घर का पता प्राप्त नहीं किया जा सकता, लेकिन सार्वजनिक IP अनुमानित क्षेत्र और ऑपरेटर प्रकट कर सकता है, और इसे खाते, Cookie, ब्राउज़र फिंगरप्रिंट और व्यवहार रिकॉर्ड के साथ संयोजन करके मजबूत संबंध संकेत बनाए जा सकते हैं।
एक बार लीकेज हो चुकी है, क्या सेटिंग ठीक करना पर्याप्त है?
समाधान केवल आगे के प्रकटीकरण को रोक सकता है, वेबसाइट को पहले से प्राप्त डेटा वापस नहीं लिया जा सकता। महत्वपूर्ण व्यवसाय के लिए, लीकेज की समय सीमा, प्रभावित वातावरण और लॉगिन रिकॉर्ड की जांच करनी चाहिए; आवश्यकतानुसार पुराने सत्र समाप्त करें, क्रेडेंशियल अपडेट करें, और देखें कि प्लेटफ़ॉर्म पर असामान्य सत्यापन तो नहीं दिखाई देता।
निष्कर्ष
WebRTC लीकेज का मूल "क्या WebRTC सक्रिय है" नहीं है, बल्कि यह है कि क्या इसने वर्तमान प्रॉक्सी वातावरण से असंगत वास्तविक सार्वजनिक पता उजागर किया है। असामान्यता पाए जाने पर, पहले संवेदनशील संचालन रोकें, फिर वास्तविक IP, प्रॉक्सी IP और WebRTC IP के तीन समूह डेटा से तुलना पूरी करें। MostLogin उपयोगकर्ता आमतौर पर प्रॉक्सी कनेक्शन की जांच, WebRTC Private चुनने, प्रॉक्सी विफलता सुरक्षा सक्षम करने, अनावश्यक प्रॉक्सी बायपास नियम साफ़ करने, और IPv6 पथ सत्यापित करने से समस्या हल कर सकते हैं।
WebRTC जांच को नए वातावरण के लाइव जाने से पहले की स्थिर प्रक्रिया में शामिल करना, खाता असामान्यता होने के बाद सुधार करने से अधिक विश्वसनीय है। प्रत्येक बार प्रॉक्सी, नेटवर्क या क्लाइंट संस्करण बदलने के बाद पुनः परीक्षण करें, ताकि नेटवर्क आउटलेट और ब्राउज़र फिंगरप्रिंट दीर्घकालिक रूप से सुसंगत रहें।