एफिलिएट मार्केटिंग तकनीकी रूप से जटिल होने से बहुत पहले संचालनात्मक रूप से कठिन हो जाती है। एक अकेले एफिलिएट मार्केटर को केवल एक एडवर्टाइजर अकाउंट, एक ट्रैफिक सोर्स, और एक एनालिटिक्स वर्कस्पेस की आवश्यकता हो सकती है। लेकिन एक बढ़ती हुई टीम को जल्दी ही कई स्वीकृत कैम्पेन, क्षेत्रीय लैंडिंग-पेज टेस्ट, ग्राहक-स्वामित्व एसेट, सोशल चैनल, एफिलिएट-नेटवर्क लॉगिन, और अलग-अलग रिपोर्टिंग वर्कफ्लो का सामना करना पड़ सकता है।
यहीं पर एफिलिएटमार्केटिंग के लिए एक एंटी-डिटेक्ट ब्राउज़र उपयोगी हो सकता है: प्लेटफॉर्म नियमों को दरकिनार करने का कोई शॉर्टकट नहीं, बल्कि वैध व्यावसायिक पहचान, ब्राउज़र सेशन, कुकीज, और प्रॉक्सी रूट को स्पष्ट रूप से अलग रखने का एक संचालनात्मक उपकरण।
मुख्य बात यह है कि ब्राउज़र प्रोफाइल को नियंत्रित वर्कस्पेस के रूप में समझा जाए—डिस्पोजेबल पहचान के रूप में नहीं। एक स्थिर वातावरण, दस्तावेजित अकाउंट स्वामित्व, स्वीकृत एक्सेस अनुमतियां, और सुसंगत नेटवर्क सेटिंग्स तेजी से बहुत सारे प्रोफाइल बनाने से अधिक मूल्यवान हैं।
यह गाइड बताती है कि एफिलिएट टीमें मल्टी-अकाउंट प्रबंधन, प्रॉक्सी संगठन, क्रॉस-बॉर्डर कैम्पेन, अनुमोदित वर्कफ्लो वाले अकाउंट फार्म, और टीम सहयोग के लिए एंटी-डिटेक्ट ब्राउज़र का उपयोग कैसे कर सकती हैं, ताकि अनिवार्य अकाउंट जोखिम संकेत कम हो सकें।
एफिलिएट मार्केटर्स को प्रोफाइल आइसोलेशन की आवश्यकता क्यों है
एफिलिएट संचालन में अक्सर कई डिजिटल एसेट शामिल होते हैं जिन्हें आकस्मिक रूप से ब्राउज़र डेटा साझा नहीं करना चाहिए। उदाहरण के लिए, एक परफॉर्मेंस-मार्केटिंग एजेंसी अलग-अलग ग्राहक अकाउंट, कैम्पेन रिसर्च प्रोफाइल, पार्टनर डैशबोर्ड, सोशल-मीडिया पब्लिशिंग अकाउंट, और क्षेत्रीय स्टोरफ्रंट वातावरण का प्रबंधन कर सकती है।
एक स्टैंडर्ड ब्राउज़र का कई टैब के साथ उपयोग जोखिमपूर्ण है क्योंकि ब्राउज़र डेटा एक-दूसरे से टकरा सकता है। कुकीज, कैश फाइलें, ब्राउज़र एक्सटेंशन, सेव पासवर्ड, लोकल स्टोरेज, और सेशन टोकन अकाउंटों के बीच मिल सकते हैं। भले ही हर अकाउंट वैध हो, आकस्मिक क्रॉसओवर सुरक्षा समस्याएं पैदा कर सकता है, एट्रिब्यूशन को बेवजह कर सकता है, या अतिरिक्त प्लेटफॉर्म सत्यापन ट्रिगर कर सकता है।
एक एंटी-डिटेक्ट ब्राउज़र अलग-अलग ब्राउज़र प्रोफाइल बनाकर वर्कफ्लो समस्या का समाधान करता है। प्रत्येक प्रोफाइल अपना ब्राउज़र वातावरण रख सकता है, जिसमें कुकीज और लोकल स्टोरेज, यूजर एजेंट सेटिंग्स, स्क्रीन और ऑपरेटिंग सिस्टम विशेषताएं, टाइम ज़ोन और भाषा विन्यास, प्रॉक्सी कनेक्शन, ब्राउज़र एक्सटेंशन और बुकमार्क्स, और लॉगिन सेशन इतिहास शामिल हैं।
व्यवहार में, इसका अर्थ है कि एक टीम एक स्थायी व्यावसायिक उद्देश्य को एक स्थिर वातावरण सौंप सकती है। एक ग्राहक कैम्पेन सेशन और खातों को मिलने से रोकने के लिए एक समर्पित प्रोफाइल का उपयोग कर सकती है। एक GEO लैंडिंग-पेज क्वालिटी-अश्योरेंस वर्कफ्लो भाषा, रीडायरेक्ट्स, और ऑफर्स को सत्यापित करने के लिए अनुमोदित क्षेत्रीय प्रोफाइल का उपयोग कर सकता है। एफिलिएट-नेटवर्क एक्सेस अनुमोदित व्यावसायिक इकाई द्वारा अलग किया जा सकता है, जबकि सोशल पब्लिशिंग ब्रांड या कंटेंट टीम द्वारा आयोजित की जा सकती है।
एक मल्टी-अकाउंट मैनेजमेंट ब्राउज़र सबसे अधिक तब उपयोगी होता है जब यह टीमों को यह दस्तावेजित करने का एक दोहरावनीय तरीका प्रदान करता है कि हर प्रोफाइल का स्वामी कौन है, इसका उपयोग क्या है, कौन सा प्रॉक्सी असाइन किया गया है, और किसे एक्सेस करने की अनुमति है।
प्लेटफॉर्म रिस्क सिस्टम ब्राउज़र गतिविधि का मूल्यांकन कैसे करते हैं
आधुनिक प्लेटफॉर्म केवल IP एड्रेस जैसे एक सिग्नल पर निर्भर नहीं करते। वे आम तौर पर तकनीकी, व्यवहारिक, सुरक्षा, और अकाउंट-इतिहास सिग्नलों के संयोजन का मूल्यांकन करते हैं। यही कारण है कि केवल IP एड्रेस बदलना एक पूरी जोखिम प्रबंधन रूपरेखा नहीं है।
ब्राउज़र फिंगरप्रिंट स्थिरता
ब्राउज़र फिंगरप्रिंट तकनीकी सिग्नलों का एक संग्रह है जो एक ब्राउज़र वातावरण को दूसरे से अलग करने में मदद कर सकता है। प्लेटफॉर्म और डिवाइस के अनुसार, इनमें ब्राउज़र वर्जन और यूजर एजेंट, ऑपरेटिंग सिस्टम, स्क्रीन रिजॉल्यूशन, भाषा और टाइम ज़ोन, Canvas और WebGL रेंडरिंग व्यवहार, ऑडियो और फॉन्ट-संबंधी विशेषताएं, WebRTC व्यवहार, डिवाइस मेमोरी और CPU-संबंधी सिग्नल, और कुकी और लोकल-स्टोरेज पैटर्न शामिल हो सकते हैं।
व्यावहारिक उद्देश्य हर पैरामीटर को लगातार बदलना नहीं है। उद्देश्य एक प्रोफाइल को आंतरिक रूप से सुसंगत और स्थिर रखना है।
उदाहरण के लिए, US-आधारित व्यावसायिक वर्कफ्लो के लिए विन्यस्त प्रोफाइल को बार-बार असंगत भाषा, टाइम ज़ोन, डिवाइस, और IP पैटर्न के बीच अदल-बदल नहीं करना चाहिए। अचानक बदलाव सामान्य व्यावसायिक गतिविधि से कम और अकाउंट-एक्सेस विसंगति की तरह अधिक लग सकते हैं।
IP और प्रॉक्सी प्रतिष्ठा
प्रॉक्सी निर्धारित करता है कि ट्रैफिक इंटरनेट पर कैसे बाहर जाता है। एफिलिएटमार्केटिंग टीमों के लिए, प्रॉक्सीज अक्सर अनुमोदित क्षेत्रीय परीक्षण, वितरित टीम एक्सेस, या ग्राहक वातावरण को अलग रखने के लिए उपयोग किए जाते हैं।
हालांकि, प्रॉक्सी की गुणवत्ता उपलब्ध IP की संख्या से अधिक महत्वपूर्ण है। कम गुणवत्ता, ओवरलोडेड, अस्थिर, या बार-बार रीसाइकिल किए गए IP ब्राउज़र प्रोफाइल सुव्यवस्थित होने पर भी लॉगिन चुनौतियां पैदा कर सकते हैं।
एक मजबूत प्रॉक्सी रूपरेखा में इनका शामिल होना चाहिए: स्थायी व्यावसायिक अकाउंटों के लिए स्थिर रूटिंग को प्राथमिकता, एक प्रोफाइल या अनुमोदित अकाउंट समूह को एक प्रॉक्सी रूट का स्पष्ट असाइनमेंट, वैध व्यावसायिक उपयोग के लिए उचित भौगोलिक संरेखण, प्रॉक्सी अपटाइम, DNS व्यवहार, और कनेक्शन गति का परीक्षण, प्रॉक्सी प्रोवाइडर और समाप्ति तिथि का दस्तावेजीकरण, और जब प्रॉक्सी अनुपलब्ध हो जाए तो नियंत्रित प्रतिस्थापन प्रक्रियाएं।
प्रॉक्सीज को प्लेटफॉर्म नीतियों से बचने के उपाय के रूप में न समझें। उनका उपयोग अनुमोदित अकाउंट गतिविधि के लिए अनुमानित, विभाजित वर्क वातावरण स्थापित करने के लिए करें।
कुकीज और सेशन निरंतरता
कुकीज केवल ब्राउज़र अव्यवस्था नहीं हैं। वे अक्सर प्लेटफॉर्म को एक जारी सेशन को पहचानने, लॉगिन स्थिति संभालने, सुरक्षा वरिष्ठताएं याद रखने, और सामान्य उपयोगकर्ता व्यवहार का समर्थन करने में मदद करती हैं।
हर लॉगिन के बाद कुकीज हटाना, ब्राउज़र प्रोफाइल को बार-बार बदलना, या बार-बार नई सेशन बनाना अनावश्यक घर्षण पैदा कर सकता है। यदि कोई प्रोफाइल एक लंबे समय वाले एफिलिएट-नेटवर्क अकाउंट के लिए अभिप्रेत है, तो उसके सेशन डेटा को संरक्षित करें, जब तक कि उसे रीसेट करने का कोई स्पष्ट सुरक्षा कारण न हो।
चरण-दर-चरण: एफिलिएटमार्केटिंग के लिए एक एंटी-डिटेक्ट ब्राउज़र सेट अप करें
एक विश्वसनीय सेटअप प्रक्रिया शुरुआत में धीमी होती है लेकिन बाद में संचालनात्मक गलतियों को कम करती है। निम्नलिखित वर्कफ्लो एफिलिएट टीमों, मीडिया बायर्स, क्रॉस-बॉर्डर ई-कॉमर्स संचालकों, और अनुमोदित ग्राहक एसेट संभालने वाली एजेंसियों के लिए उपयुक्त है।
चरण 1: प्रोफाइल बनाने से पहले अकाउंट मैप करें
अकाउंट इन्वेंटरी से शुरू करें। पहले ब्राउज़र प्रोफाइल न बनाएं और बाद में स्वामित्व का पता न लगाएं।
हर अकाउंट के लिए, अकाउंट का नाम और प्लेटफॉर्म, कानूनी या ग्राहक स्वामी, प्राथमिक संचालक, व्यावसायिक उद्देश्य, लक्ष्य बाज़ार या क्षेत्र, अनुमोदित लॉगिन स्थान (जहां लागू हो), संबंधित प्रॉक्सी, लॉगिन विधि और रिकवरी संपर्क, प्रोफाइल नाम या प्रोफाइल ID, एक्सेस अनुमतियां, और अंतिम गतिविधि तिथि रिकॉर्ड करें।
एक सरल नामकरण संरचना बड़ी गलतियों को रोक सकती है। उदाहरण के लिए: Client-Brand_US_AffiliateNetwork_Main_2026।
"प्रोफाइल 12," "नया अकाउंट," या "टेस्ट ब्राउज़र" जैसे अस्पष्ट लेबल से बचें। अस्पष्ट लेबल हैंडओवर को कठिन बनाते हैं और टीम सदस्य द्वारा गलत अकाउंट में लॉगिन करने की संभावना बढ़ा देते हैं।
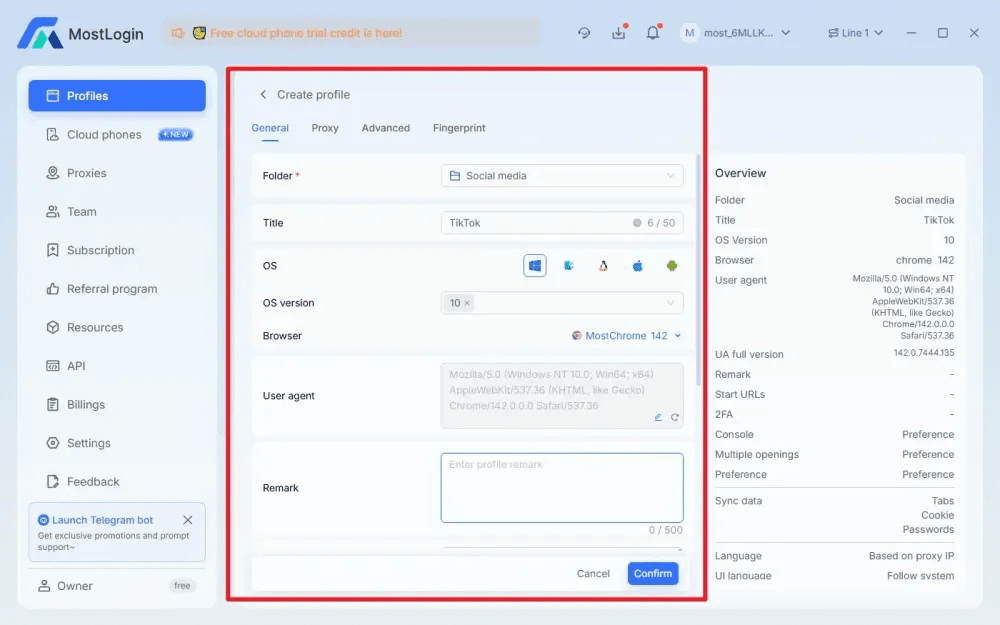
चरण 2: प्रत्येक उद्देश्य के लिए एक स्थिर ब्राउज़र प्रोफाइल बनाएं
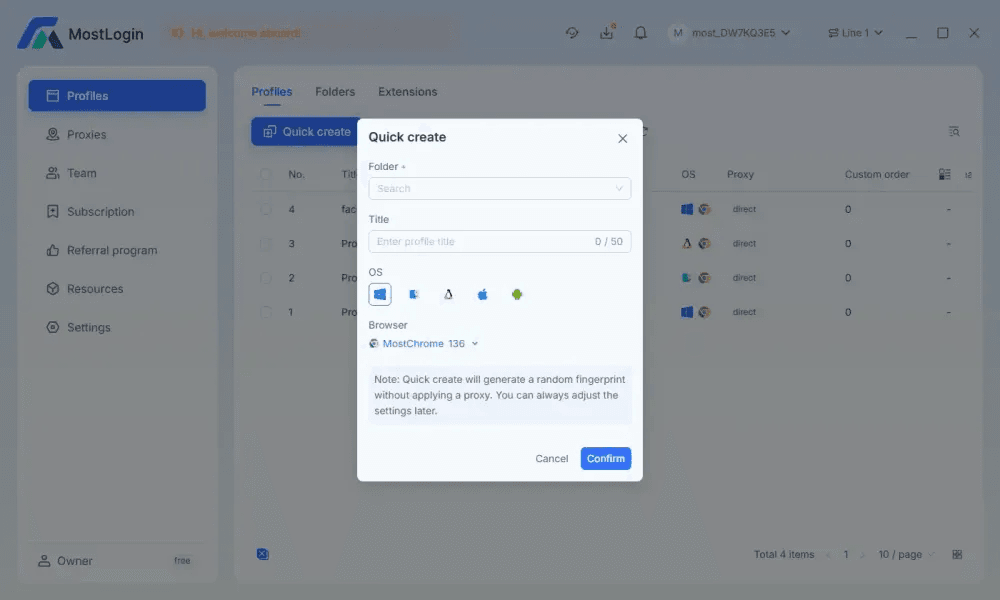
प्रत्येक अनुमोदित अकाउंट, ग्राहक वातावरण, क्षेत्रीय वर्कफ्लो, या स्टोरफ्रंट के लिए एक अलग ब्राउज़र प्रोफाइल बनाएं। प्रोफाइल संख्या कम करने के लिए असंबंधित अकाउंटों को एक प्रोफाइल में न डालें।
- वास्तविक वर्कफ्लो के अनुरूप ब्राउज़र और ऑपरेटिंग-सिस्टम विन्यास चुनें।
- अनुमोदित व्यावसायिक वातावरण के लिए उपयुक्त भाषा और टाइम-ज़ोन वरिष्ठताएं सेट करें।
- बार-बार व्यक्तिगत सिग्नल संपादित करने के बजाय एक स्थिर फिंगरप्रिंट विन्यास उपयोग करें।
- केवल अकाउंट के कार्य के लिए आवश्यक एक्सटेंशन जोड़ें।
- स्पष्ट प्रोफाइल टैग बनाएं, जैसे ग्राहक, क्षेत्र, संचालक, ट्रैफिक सोर्स, या कैम्पेन प्रकार।
- अकाउंट स्वामित्व और अनुमत एक्सेस के बारे में आंतरिक नोट्स स्टोर करें।
MostLogin जैसे टूल्स आइसोलेटेड ब्राउज़र प्रोफाइल, प्रॉक्सी सेटिंग्स, केंद्रीकृत प्रोफाइल प्रबंधन, और टीम-एक्सेस नियंत्रण के माध्यम से इन वातावरणों को व्यवस्थित करने में मदद कर सकते हैं। मूल्य केवल फिंगरप्रिंट सेटिंग्स नहीं हैं—यह प्रत्येक अकाउंट वातावरण को दोहरावनीय, समझने योग्य, और टीम के भीतर हैंडओवर करने में आसान बनाने की क्षमता है।
चरण 3: प्रोफाइल से एक स्थिर प्रॉक्सी बाइंड करें
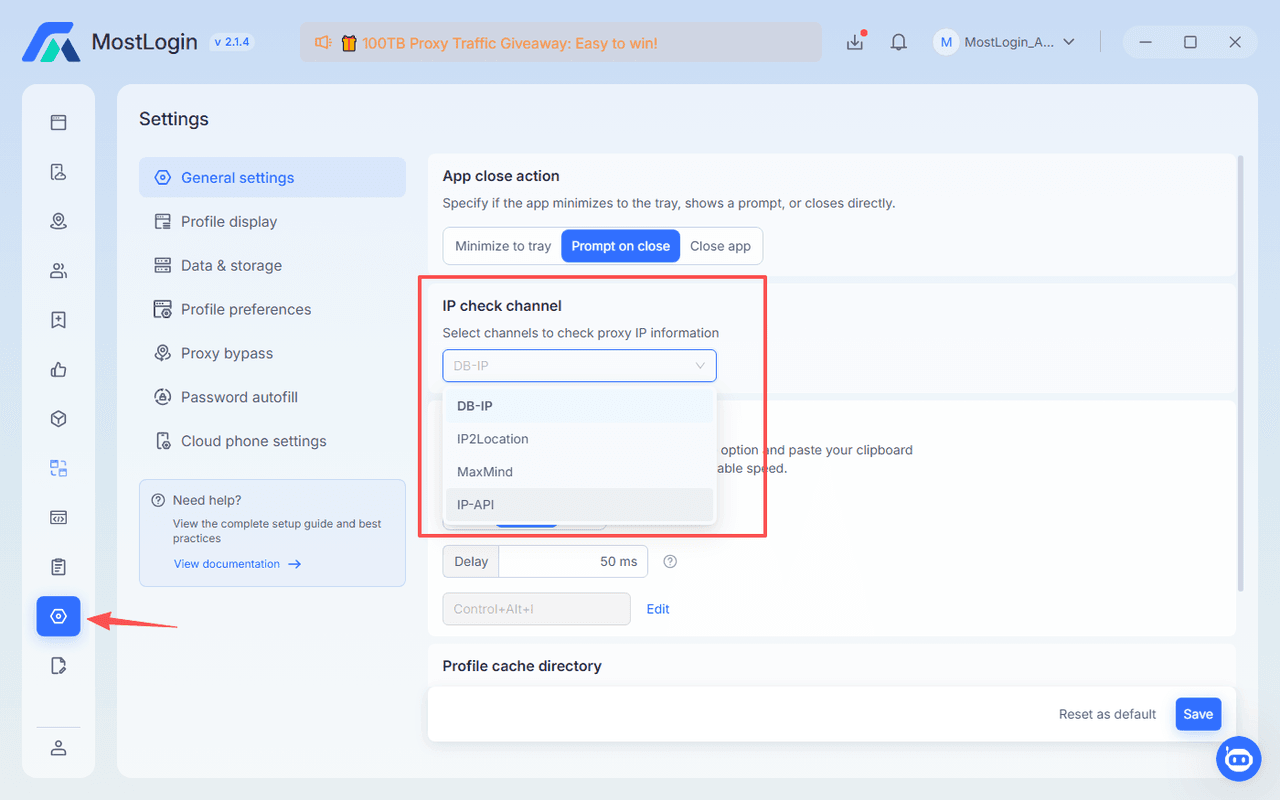
जब वर्कफ्लो को समर्पित नेटवर्क रूट की आवश्यकता हो तो पहले प्रमुख लॉगिन से पहले एक प्रॉक्सी असाइन करें। फिर लक्ष्य प्लेटफॉर्म खोलने से पहले प्रॉक्सी कनेक्शन का परीक्षण करें।
IP स्थान और टाइम-ज़ोन स्थिरता, कनेक्शन गति और विश्वसनीयता, DNS लीक व्यवहार, WebRTC एक्सपोजर सेटिंग्स, प्रॉक्सी प्रोटोकॉल संगतता जैसे HTTP या SOCKS5, और क्या IP में अप्रत्याशित प्रतिष्ठा या एक्सेस समस्याएं हैं, जांचें।
लंबे समय वाले एफिलिएट या ग्राहक अकाउंटों के लिए, लापरवाही से प्रॉक्सी स्विच करने से बचें। यदि तकनीकी विफलता के कारण प्रॉक्सी बदलना आवश्यक हो, तो तिथि, कारण, नया रूट, और जिम्मेदार व्यक्ति का दस्तावेजीकरण करें।
एक प्रॉक्सी मैनेजमेंट वर्कफ्लो असाइनमेंट अनुशासन पर आधारित होना चाहिए: एक प्रोफाइल, एक दस्तावेजित प्रॉक्सी रूट, और प्रतिस्थापन के लिए एक स्पष्ट प्रक्रिया।
चरण 4: अकाउंट सावधानी से आयात करें
अकाउंट आयात या जोड़ते समय, अनुमोदित क्रेडेंशियल्स और अकाउंट-रिकवरी विधियों का उपयोग करें। असुरक्षित स्प्रेडशीट, चैट थ्रेड, या व्यक्तिगत नोट्स में पासवर्ड एकत्र करने से बचें।
एक सुरक्षित संचालनात्मक दृष्टिकोण है: क्रेडेंशियल्स को अनुमोदित पासवर्ड मैनेजर में स्टोर करना, प्रोफाइल में केवल अधिकृत टीम सदस्यों को जोड़ना, रिकवरी ईमेल और फोन जानकारी सही होने की पुष्टि करना, अकाउंट के उद्देश्य और स्वामी को रिकॉर्ड करना, निर्दिष्ट ब्राउज़र प्रोफाइल से लॉगिन करना, सामान्य सुरक्षा जांच को बिना जल्दबाजी में पूरा करना, और सफल प्रमाणीकरण के बाद कुकीज और सेशन डेटा को संरक्षित रखना।
यदि प्लेटफॉर्म पहचान सत्यापन, व्यावसायिक सत्यापन, या सुरक्षा समीक्षा का अनुरोध करे, तो उसकी आधिकारिक प्रक्रिया का पालन करें। ब्राउज़र टूल को वैध स्वामित्व दस्तावेजीकरण का विकल्प नहीं माना जाना चाहिए।
चरण 5: दैनिक संचालन को मानकीकृत करें
एक बार प्रोफाइल सक्रिय हो जाने के बाद, दैनिक स्थिरता बार-बार विन्यास परिवर्तनों से अधिक महत्वपूर्ण है।
एक व्यावहारिक दिनचर्या है: अकाउंट एक्सेस करने से पहले सही नाम वाला प्रोफाइल खोलना, असाइन किए गए प्रॉक्सी के सक्रिय होने की पुष्टि करना, लॉगिन अलर्ट और सत्यापन अनुरोधों की समीक्षा करना, दस्तावेजित कारण न होने तक ब्राउज़र फिंगरप्रिंट सेटिंग्स को अपरिवर्तित रखना, असाइन किए गए अकाउंट का उपयोग केवल उनके निर्दिष्ट व्यावसायिक उद्देश्य के लिए करना, असामान्य एक्सेस इवेंट या प्लेटफॉर्म चेतावनी रिकॉर्ड करना, साझा-डिवाइस कार्य के बाद सेशन को ठीक से बंद करना, और स्वामित्व या प्रॉक्सी परिवर्तन के बाद अकाउंट इन्वेंटरी अपडेट करना।
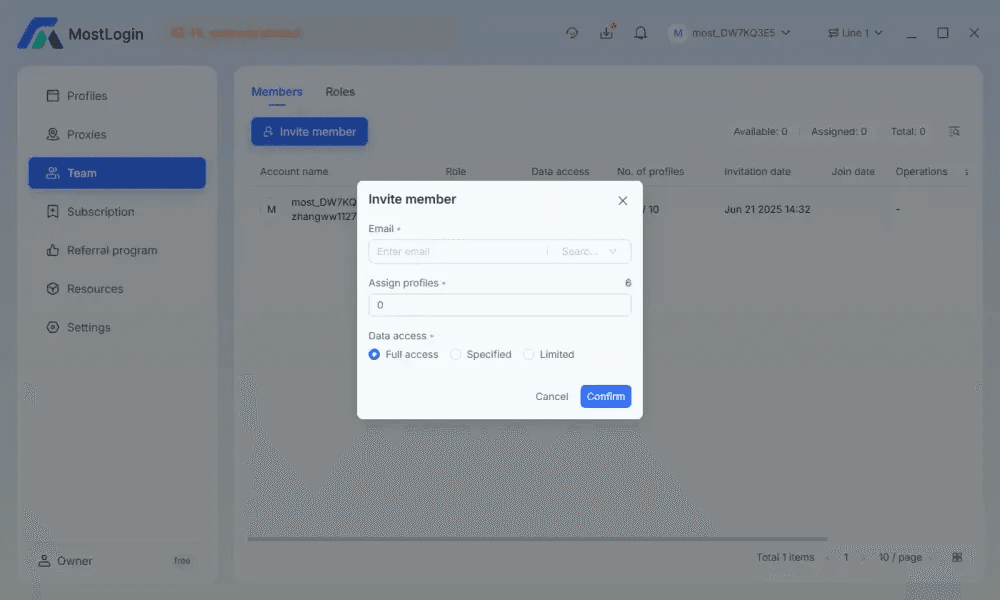
टीम-आधारित एफिलिएट संचालन के लिए, प्रोफाइल टैग और भूमिका-आधारित अनुमतियां आकस्मिक क्रॉस-लॉगिन के जोखिम को कम करती हैं। एक जूनियर ऑपरेटर को पब्लिशिंग प्रोफाइल तक एक्सेस की आवश्यकता हो सकती है लेकिन पेआउट सेटिंग्स, बिलिंग नियंत्रण, या अकाउंट-रिकवरी डेटा तक नहीं।
एंटी-डिटेक्ट ब्राउज़र की सामान्य गलतियां
सबसे बड़े जोखिम आमतौर पर असंगत संचालन से आते हैं, न कि किसी गायब ब्राउज़र सुविधा से।
असंबंधित अकाउंटों के बीच एक ही प्रॉक्सी साझा करना
जब असंबंधित सेशन एक स्पष्ट योजना के बिना एक ही नेटवर्क रूट साझा करते हैं, तो नेटवर्क इतिहास संचालनात्मक रूप से मिश्रित हो सकते हैं और समस्या निवारण कठिन हो जाता है। प्रोफाइल या अनुमोदित अकाउंट समूह द्वारा प्रॉक्सी उपयोग असाइन और दस्तावेजित करें।
बहुत बार फिंगरप्रिंट बदलना
अचानक तकनीकी परिवर्तन निरंतरता को बाधित कर सकते हैं और अनावश्यक सुरक्षा जांच का कारण बन सकते हैं। प्रत्येक प्रोफाइल को स्थिर रखें जब तक कि कोई वैध तकनीकी समस्या परिवर्तन की आवश्यकता न करे।
तेजी से कई अकाउंटों में लॉगिन करना
तेजी से अकाउंट स्विचिंग सुरक्षा अलर्ट बना सकता है और ऑपरेटर गलतियों को बढ़ा सकता है। निर्धारित एक्सेस विंडो और प्रोफाइल-विशिष्ट वर्कफ्लो का उपयोग करें, विशेष रूप से जब टीमें ग्राहक पोर्टफोलियो केAcross काम करती हैं।
लगातार कुकीज डिलीट करना
हर उपयोग के बाद सेशन डेटा हटाना बार-बार सत्यापन को ट्रिगर कर सकता है और सामान्य सेशन निरंतरता को कम कर सकता है। स्थायी, अनुमोदित अकाउंटों के लिए कुकीज संरक्षित रखें जब तक कि उन्हें रीसेट करने का कोई सुरक्षा या अकाउंट-प्रबंधन कारण न हो।
सामान्य प्रोफाइल नाम का उपयोग करना
अस्पष्ट लेबल अकाउंट हैंडओवर को अविश्वसनीय बनाते हैं और क्रॉस-लॉगिन का जोखिम बढ़ाते हैं। एक संरचित नामकरण सम्मेलन का उपयोग करें जो ग्राहक, प्लेटफॉर्म, क्षेत्र, और संचालनात्मक उद्देश्य की पहचान करे।
प्रोफाइल नोट्स में पासवर्ड स्टोर करना
प्रोफाइल नोट्स को एक्सेस उद्देश्य और वर्कफ्लो विवरण का दस्तावेजीकरण करना चाहिए, गोपनीय क्रेडेंशियल्स का नहीं। अनुमतियों और ऑडिट नियंत्रणों के साथ एक अनुमोदित पासवर्ड मैनेजर का उपयोग करें।
बैच ऑटोमेशन का अत्यधिक उपयोग
उच्च-वॉल्यूम स्वचालित वर्कफ्लो तकनीकी और नीति जोखिम बना सकते हैं। ऑटोमेशन का उपयोग केवल वहां करें जहां प्लेटफॉर्म नियम, अकाउंट अनुमतियां, और ग्राहक समझौते स्पष्ट रूप से इसकी अनुमति देते हैं।
एफिलिएट मार्केटिंग परिदृश्य जो सबसे अधिक लाभान्वित होते हैं
क्रॉस-बॉर्डर ई-कॉमर्स एफिलिएट कैम्पेन
क्रॉस-बॉर्डर ई-कॉमर्स के लिए, टीमों को स्थानीयकृत स्टोरफ्रंट की समीक्षा करने, चेकआउट व्यवहार की जांच करने, एफिलिएट लिंक को सत्यापित करने, और भाषा या मुद्रा सेटिंग्स को सही ढंग से प्रदर्शित होने की पुष्टि करने की आवश्यकता हो सकती है।
प्रति बाज़ार एक समर्पित प्रोफाइल स्थानीयकरण परीक्षण को व्यवस्थित रखने में मदद करता है। उदाहरण के लिए, एक जर्मन कैम्पेन-समीक्षा प्रोफाइल जर्मन भाषा सेटिंग्स, एक मेल खाता टाइम ज़ोन, एक अनुमोदित EU प्रॉक्सी रूट, और सही स्टोरफ्रंट बुकमार्क्स का उपयोग कर सकता है। टीम फिर उस वातावरण को US कैम्पेन-समीक्षा प्रोफाइल से अलग कर सकती है।
यह वर्कफ्लो विशेष रूप से तब मददगार होता है जब कई मार्केटप्लेस, क्षेत्रीय लैंडिंग पेज, और विभिन्न ग्राहकों के स्वामित्व वाले विज्ञापन अकाउंटों केAcross एफिलिएट लिंक का प्रबंधन किया जाता है।
ग्राहक पोर्टफोलियो प्रबंधित करने वाली एफिलिएट एजेंसियां
एजेंसियों को अक्सर एक अलग समस्या का सामना करना पड़ता है: वॉल्यूम नहीं, बल्कि पृथक्करण। एक ऑपरेटर कई वैध ग्राहक एफिलिएट डैशबोर्ड का प्रबंधन कर सकता है, प्रत्येक की अद्वितीय अनुमतियां, रिपोर्टिंग संरचनाएं, बिलिंग संपर्क, और ब्रांड दिशानिर्देश।
एक ब्राउज़र सेशन साझा करने के बजाय, एजेंसियां बना सकती हैं: प्रति ग्राहक एक प्रोफाइल समूह, प्रति प्लेटफॉर्म या अनुमोदित व्यावसायिक इकाई एक प्रोफाइल, जहां आवश्यक हो प्रति स्थायी वातावरण एक प्रॉक्सी असाइनमेंट, प्रति प्रोफाइल एक स्वामी और बैकअप स्वामी, और अकाउंट मैनेजर, विश्लेषक, और वित्त स्टाफ के लिए भूमिका-आधारित एक्सेस।
यह संरचना ऑफबोर्डिंग को आसान बनाती है और जब ठेकेदार या कर्मचारी भूमिकाएं बदलते हैं तो क्रेडेंशियल एक्सपोजर को कम करती है।
सोशल-मीडिया कंटेंट वितरण
कंटेंट-नेतृत्व वाले कैम्पेन चलाने वाली एफिलिएट टीमें कई अनुमोदित ब्रांडों के लिए सोशल चैनल प्रबंधित कर सकती हैं। प्रत्येक ब्रांड का अपना प्रोफाइल, कंटेंट कैलेंडर, लॉगिन विधि, मीडिया लाइब्रेरी, और टीम अनुमतियां होनी चाहिए।
उद्देश्य सोशल-प्लेटफॉर्म प्रवर्तन में हेराफेरी करना नहीं है। यह ब्रांडों के बीच संचालनात्मक ओवरलैप को रोकने, ग्राहक एसेट की सुरक्षा करने, और कंटेंट वर्कफ्लो को ऑडिट करने में आसान बनाने के लिए है।
उदाहरण के लिए, एक प्रोफाइल में सही ब्रांड एसेट, अनुमोदित शेड्यूलिंग टूल्स, ट्रैकिंग लिंक, और एकल ग्राहक के लिए बुकमार्क्स हो सकते हैं। इससे इस संभावना को कम करता है कि कोई ऑपरेटर गलत अकाउंट से पोस्ट करे या गलत एफिलिएट लिंक जोड़े।
मल्टी-अकाउंट वर्कफ्लो में AI एजेंट कहां फिट होते हैं
AI-एजेंट एकीकरण को नियंत्रित मल्टी-अकाउंट संचालन का एक विस्तार के रूप में देखा जाना चाहिए—मानव निरीक्षण को हटाने का कारण नहीं।
MCP-संगत AI टूल्स का उपयोग करने वाली टीमों के लिए, MostLogin का MCP Server एक AI एजेंट को प्राकृतिक-भाषा निर्देशों के माध्यम से अनुमोदित MostLogin टूल्स को कॉल करने की अनुमति दे सकता है। एक अनुमोदित वर्कफ्लो में, इसका अर्थ हो सकता है: ब्राउज़र प्रोफाइल बनाने में सहायता करना, दस्तावेजित प्रॉक्सी विन्यास लागू करना, एक विशिष्ट वातावरण लॉन्च करना, या मानव समीक्षा के तहत कुकीज और सेशन सेटिंग्स का प्रबंधन करना। लोकल API दृष्टिकोण के लिए MostLogin क्लाइंट के चल रहे होने, प्राधिकरण विन्यस्त होने, और एक्सेस टोकन की सुरक्षा होने की आवश्यकता होती है। AI एजेंट मल्टी-अकाउंट मैनेजमेंट को बदल रहे हैं
उपयोगी अनुप्रयोग संचालनात्मक स्थिरता है। उदाहरण के लिए, एक टीम लीड एक AI सहायक से पूर्व-अनुमोदित विन्यास टेम्पलेट से कई स्पष्ट रूप से लेबल किए गए प्रोफाइल तैयार करने का अनुरोध कर सकता है, फिर अकाउंट एक्सेस किए जाने से पहले प्रॉक्सी असाइनमेंट और अनुमतियों की मैन्युअल समीक्षा कर सकता है।
AI ऑटोमेशन को अनियंत्रित अकाउंट परिवर्तन करने, सत्यापन चरणों को बायपास करने, या अनुमोदित अकाउंट अनुमतियों से परे कार्य करने की अनुमति न दें। प्रोफाइल निर्माण, लॉगिन प्रबंधन, प्रॉक्सी परिवर्तन, और किसी भी ऐसे कार्य पर जो ग्राहक एसेट या प्लेटफॉर्म अनुपालन को प्रभावित करता है, मानव अनुमोदन का हिस्सा बने रहना चाहिए।
सही ऑपरेटिंग मॉडल चुनना
एफिलिएटमार्केटिंग के लिए सर्वोत्तम एंटी-डिटेक्ट ब्राउज़र वह नहीं है जिसमें सबसे लंबी फीचर सूची हो। वह है जो आपकी टीम को स्थिर वातावरण, स्पष्ट स्वामित्व, सुरक्षित क्रेडेंशियल हैंडलिंग, और प्रबंधनीय एक्सेस नियंत्रण बनाए रखने में मदद करे।
किसी समाधान का मूल्यांकन करते समय, विचार करें: क्या प्रत्येक प्रोफाइल कुकीज, स्टोरेज, ब्राउज़र सेटिंग्स, और प्रॉक्सी विन्यास को आइसोलेटेड रखता है; क्या टीम प्रोफाइल को ग्राहक, क्षेत्र, प्लेटफॉर्म, और ऑपरेटर द्वारा लेबल कर सकती है; क्या भूमिका-आधारित अनुमतियां उपलब्ध हैं; क्या प्रॉक्सी असाइनमेंट की केंद्रीय रूप से समीक्षा की जा सकती है; क्या टूल संचालनात्मक दस्तावेजीकरण और प्रोफाइल हैंडओवर का समर्थन करता है; क्या ब्राउज़र फिंगरप्रिंट विन्यास स्थिर और समझने योग्य है; क्या मूल्य निर्धारण अपेक्षित प्रोफाइल और उपयोगकर्ताओं की संख्या के अनुरूप है; और क्या वर्कफ्लो परीक्षण के लिए ट्रायल पीरियड उपलब्ध है।
बढ़ती एफिलिएट टीमों के लिए, MostLogin को एक व्यावहारिक विकल्प के रूप में विचार किया जा सकता है क्योंकि यह प्रोफाइल आइसोलेशन, ब्राउज़र-फिंगरप्रिंट नियंत्रण, प्रॉक्सी विन्यास, टीम वर्कफ्लो, और वैकल्पिक AI-एजेंट एक्सटेंशन को एक वातावरण में जोड़ता है। इसके विभिन्न प्लान टियर प्रोफाइल वॉल्यूम या टीम एक्सेस का विस्तार करने से पहले वर्कफ्लो का परीक्षण करना आसान बना सकते हैं। अपने अपेक्षित प्रोफाइल, सहयोगियों, और संचालनात्मक आवश्यकताओं के आधार पर उपलब्ध MostLogin मूल्य निर्धारण योजनाएं देखें।
FAQ
क्या एफिलिएटमार्केटिंग के लिए एंटी-डिटेक्ट ब्राउज़र सुरक्षित है?
हां, जब वैध, अनुमोदित अकाउंट पृथक्करण और सुरक्षित संचालनात्मक प्रबंधन के लिए उपयोग किया जाए। यह आकस्मिक कुकी साझाकरण, क्रॉस-लॉगिन गलतियों, और असंगत टीम एक्सेस को रोकने में मदद कर सकता है, लेकिन यह गारंटी नहीं देता कि कोई अकाउंट समीक्षा या प्रवर्तन से बच जाएगा।
एफिलिएट मार्केटर्स को फिर भी एफिलिएट-नेटवर्क शर्तों, विज्ञापन-प्लेटफॉर्म नियमों, पहचान-सत्यापन आवश्यकताओं, गोपनीयता कानूनों, और ग्राहक समझौतों का पालन करना चाहिए। ब्राउज़र वातावरण एक संचालनात्मक नियंत्रण है, प्लेटफॉर्म नीतियों को तोड़ने की अनुमति नहीं।
क्या मैं कई एफिलिएट अकाउंटों के लिए एक ही प्रॉक्सी उपयोग कर सकता हूं?
यह अकाउंट संबंध और प्लेटफॉर्म के नियमों पर निर्भर करता है, लेकिन असंबंधित अकाउंटों के लिए एक प्रॉक्सी का उपयोग आम तौर पर एक खराब संचालनात्मक अभ्यास है। यह नेटवर्क इतिहास को मिला सकता है, समस्या निवारण को जटिल बना सकता है, और यह साबित करना कठिन बना सकता है कि किस उपयोगकर्ता ने किस अकाउंट को एक्सेस किया।
एक बेहतर दृष्टिकोण है प्रोफाइल, व्यावसायिक इकाई, ग्राहक वातावरण, या अनुमोदित अकाउंट समूह द्वारा जानबूझकर प्रॉक्सी असाइन करना। एक प्रॉक्सी इन्वेंटरी रखें ताकि टीम देख सके कि कौन सा रूट प्रत्येक ब्राउज़र प्रोफाइल से जुड़ा है।
ब्राउज़र प्रोफाइल बदलने के बाद एफिलिएट अकाउंट फ्लैग क्यों होते हैं?
अकाउंट फ्लैग हो सकते हैं क्योंकि प्लेटफॉर्म कई सिग्नलों में परिवर्तन का मूल्यांकन करते हैं, जिनमें IP स्थान, ब्राउज़र फिंगरप्रिंट, कुकीज, सेशन इतिहास, लॉगिन आवृत्ति, डिवाइस विशेषताएं, और अकाउंट व्यवहार शामिल हैं। एक साथ कई सिग्नलों में अचानक स्विच सुरक्षा जांच को ट्रिगर कर सकता है।
अनावश्यक परिवर्तन कम करें। स्थायी व्यावसायिक अकाउंटों के लिए प्रोफाइल, प्रॉक्सी रूट, भाषा, टाइम ज़ोन, और कुकी वातावरण को स्थिर रखें। जब परिवर्तन आवश्यक हों, तो उन्हें दस्तावेजित तकनीकी या व्यावसायिक कारणों के लिए करें और किसी भी प्लेटफॉर्म सत्यापन को ईमानदारी से पूरा करें।
एक एफिलिएट टीम को कितने ब्राउज़र प्रोफाइल बनाने चाहिए?
केवल उतने ही प्रोफाइल बनाएं जितने आपके वास्तविक वर्कफ्लो को आवश्यकता हो। एक उपयोगी नियम है: प्रति अनुमोदित अकाउंट, ग्राहक वातावरण, प्लेटफॉर्म वर्कस्पेस, या क्षेत्रीय संचालन संदर्भ के लिए एक स्थिर प्रोफाइल जिसे अलग कुकीज, एक्सेस अनुमतियां, या नेटवर्क रूटिंग की आवश्यकता हो।
स्पष्ट स्वामित्व के बिना अत्यधिक प्रोफाइल बनाना प्रबंधन बोझ बढ़ाता है और क्रेडेंशियल लीकेज, डुप्लिकेट एक्सेस, और संचालनात्मक त्रुटियों के लिए अधिक अवसर पैदा करता है।
क्या एक AI एजेंट एफिलिएट ब्राउज़र प्रोफाइल प्रबंधित कर सकता है?
हां, एक AI एजेंट MCP इंटीग्रेशन के माध्यम से जुड़ने पर अनुमोदित संचालनात्मक कार्यों में सहायता कर सकता है, जैसे प्रोफाइल तैयार करना, निर्दिष्ट वातावरण लॉन्च करना, या पूर्वनिर्धारित सेटिंग्स लागू करना। हालांकि, एक मानव ऑपरेटर को विन्यास परिवर्तनों की समीक्षा, API टोकन की सुरक्षा, प्रॉक्सी असाइनमेंट का सत्यापन, और अनुपालन निर्णयों के लिए जिम्मेदार बने रहना चाहिए।
सबसे मजबूत वर्कफ्लो सामान्य संगठन के लिए AI सहायता और अकाउंट स्वामित्व, प्लेटफॉर्म नीति, वित्तीय सेटिंग्स, पहचान सत्यापन, और कैम्पेन निर्णयों के लिए मानव निर्णय को जोड़ता है।