Il marketing di affiliazione diventa operativamente complesso molto prima di diventare tecnicamente complicato. Un affiliato indipendente potrebbe aver bisogno di un solo account pubblicitario, una sola fonte di traffico e un solo spazio di lavoro analitico. Ma un team in crescita può rapidamente trovarsi a gestire molteplici campagne approvate, test di landing page regionali, asset di proprietà dei clienti, canali social, accessi ai network di affiliazione e flussi di lavoro di reporting separati.
È qui che un browser anti-detect per il marketing di affiliazione può rivelarsi utile: non come scorciatoia per aggirare le regole delle piattaforme, ma come strumento operativo per mantenere chiaramente separati identità aziendali legittime e autorizzate, sessioni del browser, cookie e percorsi proxy.
La chiave è trattare i profili del browser come spazi di lavoro controllati, non come identità usa e getta. Un ambiente stabile, la proprietà degli account documentata, le autorizzazioni di accesso approvate e impostazioni di rete coerenti sono più preziosi che creare rapidamente un gran numero di profili.
Questa guida spiega come i team di affiliazione possono utilizzare un browser anti-detect per la gestione multi-account, l'organizzazione dei proxy, le campagne transfrontaliere, le farm di account con flussi di lavoro autorizzati e la collaborazione di team, riducendo al contempo i segnali di rischio account evitabili.
Perchè gli Affiliate Marketer Hanno Bisogno di Isolamento dei Profili
Le operazioni di affiliazione spesso coinvolgono molti asset digitali che non dovrebbero condividere accidentalmente i dati del browser. Ad esempio, un'agenzia di performance marketing potrebbe gestire account cliente separati, profili di ricerca per campagne, dashboard dei partner, account di pubblicazione sui social media e ambienti di storefront regionali.
Utilizzare un browser standard con più schede è rischioso perchè i dati del browser possono sovrapporsi. Cookie, file cache, estensioni del browser, password salvate, archiviazione locale e token di sessione possono mescolarsi tra gli account. Anche se ogni account è legittimo, una sovrapposizione accidentale può creare problemi di sicurezza, confondere l'attribuzione o attivare ulteriori verifiche della piattaforma.
Un browser anti-detect risolve il problema del flusso di lavoro creando profili del browser separati. Ogni profilo può mantenere il proprio ambiente browser, inclusi cookie e archiviazione locale, impostazioni User Agent, caratteristiche dello schermo e del sistema operativo, configurazione di fuso orario e lingua, connessione proxy, estensioni del browser e segnalibri, e cronologia delle sessioni di login.
In pratica, ciò significa che un team può assegnare un ambiente persistente a uno scopo aziendale specifico. Una campagna cliente può utilizzare un profilo dedicato per evitare che sessioni e credenziali si mescolino. Un flusso di lavoro di garanzia qualità delle landing page GEO può utilizzare un profilo regionale approvato per verificare lingua, reindirizzamenti e offerte. L'accesso ai network di affiliazione può essere separato per entità aziendale autorizzata, mentre la pubblicazione sui social può essere organizzata per brand o team di contenuti.
Un browser per la gestione multi-account è più utile quando offre ai team un modo ripetibile per documentare chi possiede ogni profilo, a cosa serve, quale proxy è assegnato e chi ha il permesso di accedervi.
Come i Sistemi di Rischio delle Piattaforme Valutano l'Attività del Browser
Le piattaforme moderne non si basano su un unico segnale come l'indirizzo IP. In genere valutano una combinazione di segnali tecnici, comportamentali, di sicurezza e di cronologia dell'account. Ecco perchè cambiare semplicemente gli indirizzi IP non è una strategia completa di gestione del rischio.
Coerenza della fingerprint del browser
Una fingerprint del browser è un insieme di segnali tecnici che possono aiutare a distinguere un ambiente browser da un altro. A seconda della piattaforma e del dispositivo, questi possono includere versione del browser e User Agent, sistema operativo, risoluzione dello schermo, lingua e fuso orario, comportamento di rendering Canvas e WebGL, caratteristiche audio e relative ai font, comportamento WebRTC, memoria del dispositivo e segnali relativi alla CPU, e pattern di cookie e archiviazione locale.
L'obiettivo pratico non è manipolare costantemente ogni parametro. È mantenere un profilo internamente coerente e stabile.
Ad esempio, un profilo configurato per un flusso di lavoro aziendale basato negli USA non dovrebbe alternare ripetutamente pattern incompatibili di lingua, fuso orario, dispositivo e IP. Cambiamenti improvvisi possono sembrare meno un'attività aziendale normale e più un'anomalia di accesso all'account.
Reputazione IP e proxy
Un proxy determina come il traffico esce verso internet. Per i team di marketing di affiliazione, i proxy sono spesso utilizzati per test regionali autorizzati, accesso distribuito del team o per mantenere separati gli ambienti cliente.
Tuttavia, la qualità del proxy è più importante del numero di IP disponibili. IP di bassa qualità, sovraccarichi, instabili o riciclati frequentemente possono causare sfide di login anche se il profilo del browser è ben configurato.
Una solida strategia proxy dovrebbe dare priorità a: routing stabile per account aziendali persistenti, assegnazione chiara di un percorso proxy a un profilo o gruppo di account autorizzato, allineamento geografico appropriato per l'uso aziendale legittimo, test di uptime del proxy, comportamento DNS e velocità di connessione, documentazione del provider proxy e delle date di scadenza, e procedure di sostituzione controllate quando un proxy diventa non disponibile.
Non trattare i proxy come un modo per eludere le politiche delle piattaforme. Utilizzali per stabilire ambienti di lavoro segmentati e prevedibili per l'attività approvata degli account.
Cookie e continuità delle sessioni
I cookie non sono semplicemente disordine del browser. Spesso aiutano le piattaforme a riconoscere una sessione in corso, preservare lo stato di login, ricordare le preferenze di sicurezza e supportare il normale comportamento dell'utente.
Eliminare i cookie dopo ogni login, cambiare frequentemente i profili del browser o forzare ripetutamente nuove sessioni può creare attriti non necessari. Se un profilo è destinato a un account di network di affiliazione a lungo termine, preserva i dati di sessione a meno che non ci sia un motivo di sicurezza chiaro per reimpostarli.
Passo dopo Passo: Configurare un Browser Anti-Detect per il Marketing di Affiliazione
Un processo di configurazione affidabile è più lento all'inizio ma riduce gli errori operativi in seguito. Il seguente flusso di lavoro è adatto a team di affiliazione, media buyer, operatori di e-commerce transfrontaliero e agenzie che gestiscono asset cliente autorizzati.
Passo 1: Mappare gli account prima di creare i profili
Inizia con un inventario degli account. Non creare prima i profili del browser per poi capire la proprietà in seguito.
Per ogni account, registra: nome dell'account e piattaforma, proprietario legale o proprietario cliente, operatore principale, scopo aziendale, mercato o regione di destinazione, posizione di login approvata dove pertinente, proxy associato, metodo di login e contatto di recupero, nome del profilo o ID profilo, autorizzazioni di accesso e data dell'ultima attività.
Una semplice struttura di denominazione può prevenire errori gravi. Ad esempio: Cliente-Brand_US_NetworkAffiliazione_Principale_2026.
Evita etichette vaghe come "Profilo 12", "Nuovo Account" o "Browser di Test". Etichette ambigue rendono difficili i passaggi di consegne e aumentano la probabilità che un membro del team acceda all'account sbagliato.
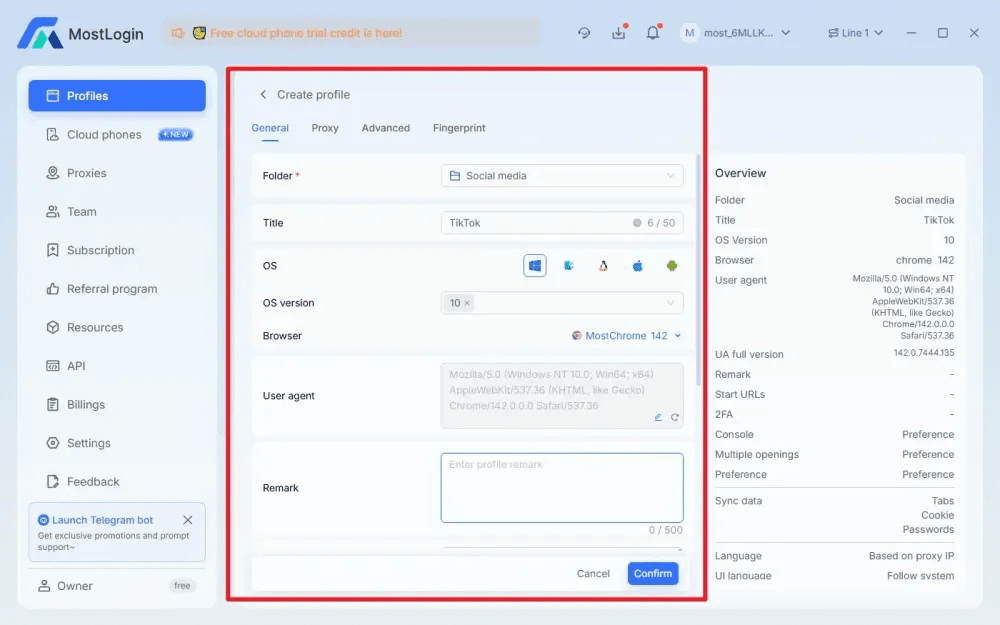
Passo 2: Creare un profilo browser persistente per ogni scopo
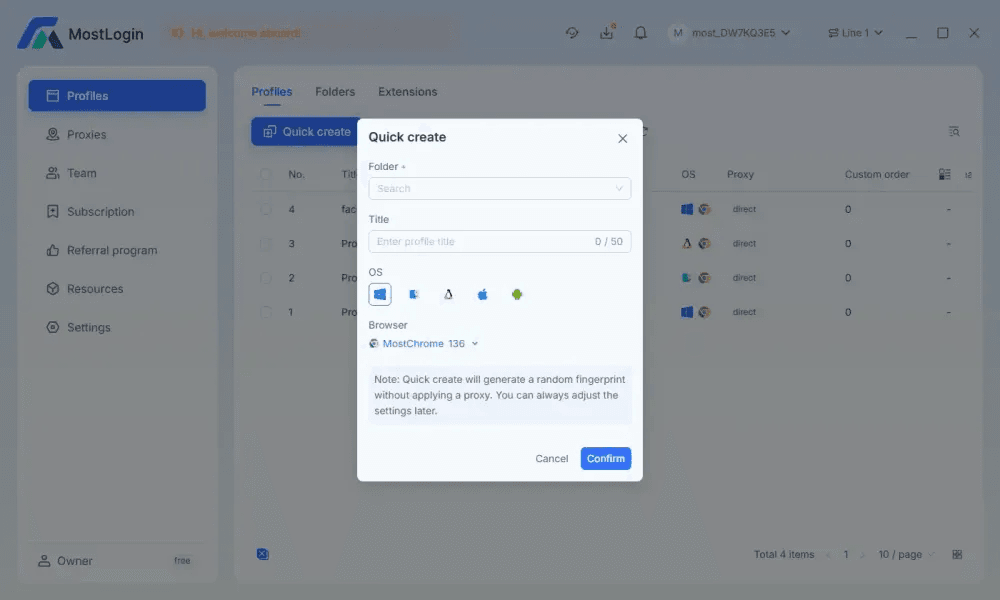
Crea un profilo del browser separato per ogni account approvato, ambiente cliente, flusso di lavoro regionale o storefront. Non forzare account non correlati in un unico profilo semplicemente per ridurre il numero di profili.
- Scegli una configurazione del browser e del sistema operativo che si adatti al flusso di lavoro reale.
- Imposta preferenze di lingua e fuso orario che abbiano senso per l'ambiente aziendale autorizzato.
- Usa una configurazione fingerprint stabile piuttosto che modificare ripetutamente i singoli segnali.
- Aggiungi solo le estensioni necessarie per il lavoro dell'account.
- Crea tag profilo chiari, come cliente, regione, operatore, fonte di traffico o tipo di campagna.
- Memorizza note interne sulla proprietà dell'account e sull'accesso consentito.
Strumenti come MostLogin possono aiutare a organizzare questi ambienti attraverso profili browser isolati, impostazioni proxy, gestione centralizzata dei profili e controlli di accesso del team. Il valore non risiede semplicemente nelle impostazioni della fingerprint, ma nella capacità di rendere ogni ambiente account ripetibile, comprensibile e più facile da passare all'interno di un team.
Passo 3: Associare un proxy stabile al profilo
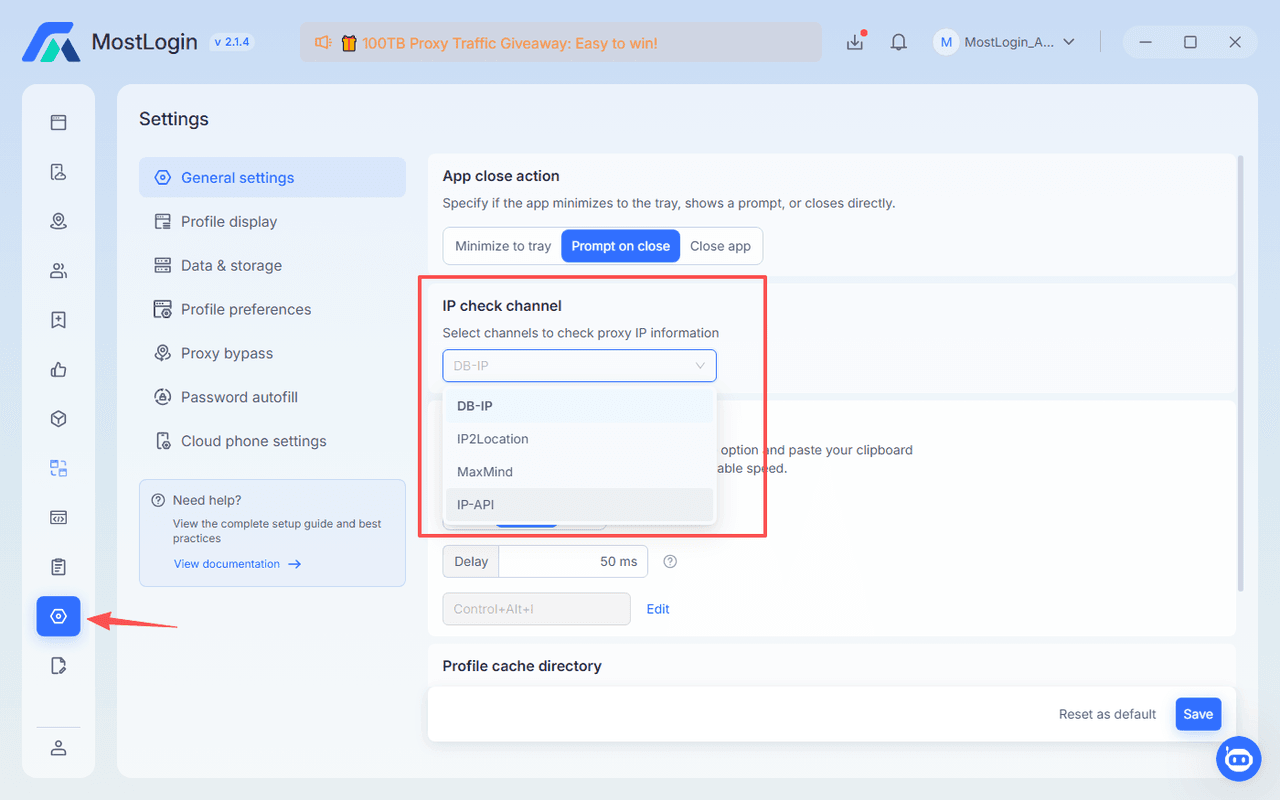
Assegna un proxy prima del primo login importante quando il flusso di lavoro richiede una rotta di rete dedicata. Quindi testa la connessione proxy prima di aprire la piattaforma target.
Verifica: la posizione IP e la coerenza del fuso orario, velocità e affidabilità della connessione, comportamento di perdita DNS, impostazioni di esposizione WebRTC, compatibilità del protocollo proxy come HTTP o SOCKS5, e se l'IP ha problemi di reputazione o accesso imprevisti.
Per account di affiliazione o cliente a lungo termine, evita di cambiare proxy con leggerezza. Se un proxy deve essere cambiato a causa di un guasto tecnico, documenta la data, il motivo, la nuova rotta e la persona responsabile.
Un flusso di lavoro di gestione proxy dovrebbe basarsi sulla disciplina di assegnazione: un profilo, un percorso proxy documentato e un processo chiaro per le sostituzioni.
Passo 4: Importare gli account con attenzione
Quando importi o aggiungi account, utilizza credenziali approvate e metodi di recupero dell'account. Evita di raccogliere password in fogli di calcolo non protetti, thread di chat o note personali.
Un approccio operativo più sicuro è memorizzare le credenziali in un gestore di password approvato, aggiungere al profilo solo i membri del team autorizzati, confermare che le informazioni email e telefono di recupero siano corrette, registrare lo scopo e il proprietario dell'account, accedere dal profilo del browser designato, completare i normali controlli di sicurezza senza fretta e preservare cookie e dati di sessione dopo l'autenticazione riuscita.
Se la piattaforma richiede verifica dell'identità, verifica aziendale o una revisione di sicurezza, segui il suo processo ufficiale. Uno strumento browser non deve essere trattato come sostituto della documentazione di proprietà valida.
Passo 5: Standardizzare le operazioni quotidiane
Una volta che i profili sono attivi, la coerenza quotidiana è più importante delle modifiche ripetute alla configurazione.
Una routine pratica consiste nell'aprire il profilo corretto con il nome giusto prima di accedere a un account, confermare che il proxy assegnato sia attivo, rivedere gli avvisi di login e le richieste di verifica, mantenere invariate le impostazioni della fingerprint del browser a meno che non ci sia un motivo documentato, utilizzare gli account assegnati solo per lo scopo aziendale designato, registrare eventi di accesso insoliti o avvisi della piattaforma, chiudere correttamente le sessioni dopo il lavoro su dispositivi condivisi e aggiornare l'inventario degli account dopo modifiche di proprietà o proxy.
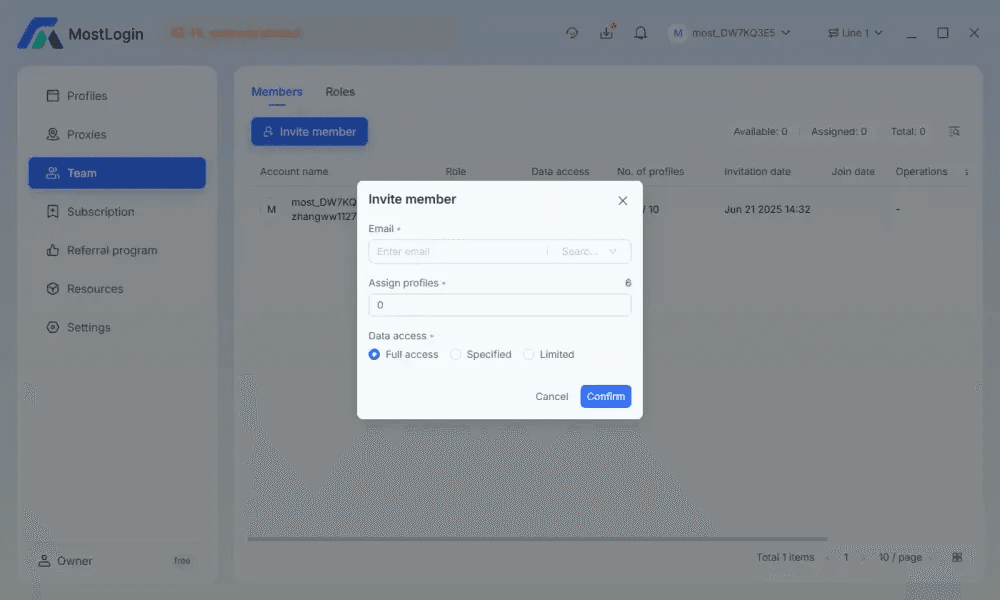
Per le operazioni di affiliazione basate su team, i tag profilo e le autorizzazioni basate sui ruoli riducono il rischio di cross-login accidentale. Un operatore junior potrebbe aver bisogno di accesso a un profilo di pubblicazione ma non alle impostazioni di pagamento, ai controlli di fatturazione o ai dati di recupero dell'account.
Errori Comuni dei Browser Anti-Detect
I rischi più grandi di solito derivano da operazioni incoerenti, non da una funzionalità mancante del browser.
Condividere un proxy tra account non correlati
Quando sessioni non correlate condividono la stessa rotta di rete senza un piano chiaro, le cronologie di rete possono diventare operativamente mescolate e la risoluzione dei problemi diventa più difficile. Assegna e documenta l'utilizzo del proxy per profilo o gruppo di account autorizzato.
Cambiare troppo spesso le fingerprint
Cambiamenti tecnici improvvisi possono interrompere la continuità e portare a controlli di sicurezza non necessari. Mantieni stabile ogni profilo a meno che un problema tecnico legittimo richieda una modifica.
Accedere a molti account in rapida successione
Il cambio rapido di account può creare avvisi di sicurezza e aumentare gli errori dell'operatore. Utilizza finestre di accesso programmate e flussi di lavoro specifici per profilo, soprattutto quando i team lavorano su portafogli cliente.
Eliminare costantemente i cookie
Rimuovere i dati di sessione dopo ogni utilizzo può attivare verifiche ripetute e ridurre la normale continuità della sessione. Preserva i cookie per account persistenti e approvati a meno che non ci sia un motivo di sicurezza o di gestione dell'account per reimpostarli.
Utilizzare nomi profilo generici
Etichette vaghe rendono inaffidabili i passaggi di consegne degli account e aumentano il rischio di cross-login. Utilizza una convenzione di denominazione strutturata che identifichi il cliente, la piattaforma, la regione e lo scopo operativo.
Memorizzare le password nelle note del profilo
Le note del profilo dovrebbero documentare lo scopo dell'accesso e i dettagli del flusso di lavoro, non credenziali confidenziali. Utilizza invece un gestore di password approvato con controlli di autorizzazione e audit.
Sovrautilizzare l'automazione batch
I flussi di lavoro automatizzati ad alto volume possono creare rischi tecnici e di politica. Utilizza l'automazione solo dove le regole della piattaforma, le autorizzazioni dell'account e gli accordi con i clienti lo consentono esplicitamente.
Scenari di Marketing di Affiliazione che Traggono Maggior Vantaggio
Campagne di affiliazione e-commerce transfrontaliero
Per l'e-commerce transfrontaliero, i team potrebbero aver bisogno di rivedere storefront localizzati, controllare il comportamento di checkout, validare i link di affiliazione e confermare che le impostazioni di lingua o valuta vengano visualizzate correttamente.
Un profilo dedicato per mercato aiuta a mantenere organizzato il test di localizzazione. Ad esempio, un profilo di revisione campagna tedesco potrebbe utilizzare impostazioni lingua tedesca, un fuso orario corrispondente, una rotta proxy UE approvata e i segnalibri corretti dello storefront. Il team può quindi separare quell'ambiente da un profilo di revisione campagna USA.
Questo flusso di lavoro è particolarmente utile quando si gestiscono link di affiliazione attraverso più marketplace, landing page regionali e account pubblicitari di proprietà di clienti diversi.
Agenzie di affiliazione che gestiscono portafogli cliente
Le agenzie spesso affrontano un problema diverso: non il volume, ma la separazione. Un operatore potrebbe gestire diverse dashboard di affiliazione cliente legittime, ognuna con autorizzazioni uniche, strutture di reporting, contatti di fatturazione e linee guida del brand.
Invece di condividere una sessione del browser, le agenzie possono creare: un gruppo di profili per cliente, un profilo per piattaforma o entità aziendale autorizzata, un'assegnazione proxy per ambiente persistente dove necessario, un proprietario e un proprietario di backup per profilo, e accesso basato sui ruoli per account manager, analisti e personale finanziario.
Questa struttura rende più facile l'offboarding e riduce l'esposizione delle credenziali quando contractor o dipendenti cambiano ruolo.
Distribuzione di contenuti sui social media
I team di affiliazione che gestiscono campagne basate sui contenuti potrebbero gestire canali social per più brand approvati. Ogni brand dovrebbe avere il proprio profilo, calendario dei contenuti, metodo di login, libreria multimediale e autorizzazioni del team.
Lo scopo non è manipolare l'applicazione delle regole delle piattaforme social. È prevenire la sovrapposizione operativa tra brand, proteggere gli asset dei clienti e rendere i flussi di lavoro dei contenuti più facili da auditare.
Ad esempio, un profilo può contenere gli asset del brand corretti, gli strumenti di pianificazione approvati, i link di tracciamento e i segnalibri per un singolo cliente. Ciò riduce la probabilità che un operatore pubblichi dall'account sbagliato o alleghi il link di affiliazione errato.
Dove gli Agenti AI si Inseriranno nei Flussi di Lavoro Multi-Account
L'integrazione degli agenti AI dovrebbe essere vista come un'estensione delle operazioni multi-account controllate, non come un motivo per rimuovere la supervisione umana.
Per i team che utilizzano strumenti AI compatibili con MCP, l'MCP Server di MostLogin può consentire a un agente AI di chiamare strumenti MostLogin autorizzati attraverso istruzioni in linguaggio naturale. In un flusso di lavoro approvato, ciò potrebbe significare aiutare a creare un profilo del browser, applicare una configurazione proxy documentata, lanciare un ambiente specifico o gestire cookie e impostazioni di sessione sotto revisione umana. L'approccio API locale richiede che il client MostLogin sia in esecuzione, che l'autorizzazione sia configurata e che il token di accesso sia protetto. Gli Agenti AI Stanno Cambiando la Gestione Multi-Account
L'applicazione utile è la coerenza operativa. Ad esempio, un team leader potrebbe chiedere a un assistente AI di preparare diversi profili chiaramente etichettati da un modello di configurazione pre-approvato, quindi rivedere manualmente le assegnazioni proxy e le autorizzazioni prima che gli account vengano accessati.
Non permettere all'automazione AI di apportare modifiche non controllate agli account, bypassare i passaggi di verifica o agire oltre le autorizzazioni approvate dell'account. L'approvazione umana dovrebbe rimanere parte della creazione del profilo, della gestione del login, delle modifiche proxy e di qualsiasi azione che influenzi gli asset dei clienti o la conformità alla piattaforma.
Scegliere il Modello Operativo Giusto
Il miglior browser anti-detect per il marketing di affiliazione non è necessariamente lo strumento con la lista di funzionalità più lunga. È quello che aiuta il tuo team a mantenere ambienti coerenti, proprietà chiara, gestione sicura delle credenziali e controlli di accesso gestibili.
Quando valuti una soluzione, considera se: ogni profilo mantiene isolati cookie, archiviazione, impostazioni del browser e configurazione proxy; il team può etichettare i profili per cliente, regione, piattaforma e operatore; sono disponibili autorizzazioni basate sui ruoli; le assegnazioni proxy possono essere riviste centralmente; lo strumento supporta la documentazione operativa e il passaggio di consegne dei profili; la configurazione della fingerprint del browser è stabile e comprensibile; il prezzo si adatta al numero previsto di profili e utenti; e se è disponibile un periodo di prova per il test del flusso di lavoro.
Per i team di affiliazione in crescita, MostLogin può essere considerato come un'opzione pratica perchè combina isolamento dei profili, controlli della fingerprint del browser, configurazione proxy, flussi di lavoro di team ed estensioni opzionali per agenti AI in un unico ambiente. I suoi diversi livelli di piano possono anche rendere più semplice testare un flusso di lavoro prima di espandere il volume dei profili o l'accesso del team. Esamina i piani tariffari MostLogin disponibili in base al numero previsto di profili, collaboratori e requisiti operativi.
FAQ
Un browser anti-detect è sicuro per il marketing di affiliazione?
Sì, quando viene utilizzato per la separazione legittima e autorizzata degli account e la gestione operativa sicura. Può aiutare a prevenire la condivisione accidentale di cookie, errori di cross-login e accesso incoerente del team, ma non garantisce che un account eviti revisioni o applicazioni di regole.
Gli affiliate marketer dovrebbero comunque rispettare i termini dei network di affiliazione, le regole delle piattaforme pubblicitarie, i requisiti di verifica dell'identità, le leggi sulla privacy e gli accordi con i clienti. Un ambiente browser è un controllo operativo, non un permesso per violare le politiche della piattaforma.
Posso utilizzare un proxy per più account di affiliazione?
Dipende dalla relazione tra gli account e dalle regole della piattaforma, ma utilizzare un proxy per account non correlati è generalmente una cattiva pratica operativa. Può mescolare le cronologie di rete, complicare la risoluzione dei problemi e rendere difficile dimostrare quale utente ha accesso a quale account.
Un approccio migliore è assegnare i proxy deliberatamente per profilo, entità aziendale, ambiente cliente o gruppo di account autorizzato. Mantieni un inventario dei proxy in modo che il team possa vedere quale rotta è collegata a ogni profilo del browser.
Perchè gli account di affiliazione vengono segnalati dopo aver cambiato un profilo del browser?
Gli account possono essere segnalati perchè le piattaforme valutano i cambiamenti attraverso molti segnali, inclusi posizione IP, fingerprint del browser, cookie, cronologia delle sessioni, frequenza di login, caratteristiche del dispositivo e comportamento dell'account. Un cambio improvviso di diversi segnali contemporaneamente può attivare controlli di sicurezza.
Riduci i cambiamenti non necessari. Mantieni stabili il profilo, la rotta proxy, la lingua, il fuso orario e l'ambiente cookie per gli account aziendali persistenti. Quando i cambiamenti sono necessari, falli per motivi tecnici o aziendali documentati e completa qualsiasi verifica della piattaforma in modo onesto.
Quanti profili del browser dovrebbe creare un team di affiliazione?
Crea solo quanti profili richiedono i tuoi flussi di lavoro reali. Una regola utile è un profilo persistente per account autorizzato, ambiente cliente, spazio di lavoro della piattaforma o contesto operativo regionale che necessita di cookie separati, autorizzazioni di accesso o routing di rete.
Creare profili eccessivi senza una proprietà chiara aumenta il carico di gestione e crea più opportunità per perdita di credenziali, accesso duplicato ed errori operativi.
Un agente AI può gestire i profili del browser di affiliazione?
Sì, un agente AI può assistere con attività operative approvate quando connesso attraverso un'integrazione MCP, come preparare profili, lanciare ambienti designati o applicare impostazioni predefinite. Tuttavia, un operatore umano dovrebbe rivedere le modifiche alla configurazione, proteggere i token API, validare le assegnazioni proxy e rimanere responsabile delle decisioni di conformità.
Il flusso di lavoro più solido combina l'assistenza AI per l'organizzazione di routine con il giudizio umano per la proprietà dell'account, la politica della piattaforma, le impostazioni finanziarie, la verifica dell'identità e le decisioni sulle campagne.