コンテンツ概要:業務中にWebRTCチェックでリークが表示された場合、まず重要なアカウントへのログインや操作を停止し、現在の環境を閉じてから、プロキシ接続、WebRTCモード、IPv6、プロキシバイパスルールを確認してください。MostLoginユーザーの場合、一般的な対処法は次のとおりです:プロキシ検出が成功したことを確認し、環境のWebRTCをPrivate(プライバシー)に設定します。業務でウェブ音声・映像やピアツーピア通信が全く不要な場合は、Disabled(無効)を選択することもできます。同時に、プロキシ障害時に環境の起動を禁止する保護ルールを有効にしてください。
テストページに複数のアドレスが表示されても、必ずしもリークとは限りません。ページがあなたの実際のパブリックIPv4、実際のパブリックIPv6、またはその環境に関連すべきでないネットワーク出口を公開している場合にのみ、即時対応が必要な高リスクの問題となります。
WebRTCとは?通常の代理設定をバイパスする可能性がある理由
WebRTCの正式名称はWeb Real-Time Communication(ウェブリアルタイム通信)です。ブラウザ間で直接、音声通話、ビデオ会議、画面共有、ピアツーピアデータ転送を可能にし、多くのオンライン会議、カスタマーサービス通話、コラボレーションツールで使用されています。
2台のデバイス間で利用可能な接続経路を見つけるため、WebRTCはICEを通じて複数の「候補アドレス」を収集します。これらの候補には、デバイスネットワークインターフェースアドレス、STUNサーバーによって発見されたパブリックマッピングアドレス、およびTURNサーバーを経由するリレーアドレスが含まれる場合があります。MDNのICE候補タイプの説明によると、host候補はデバイスの直接アドレスを表し、srflx候補はSTUN/TURNインタラクションによって生成され、relay候補はTURNリレーを経由します。MDNのWebRTC接続説明
これがWebRTCリークが発生する根本的な理由です:ウェブページはJavaScriptを通じてWebRTC接続を作成しICE候補を読み取りますが、ブラウザがこれらのアドレスを正しく制限していない場合、ページが表示するネットワーク情報がプロキシ出口と一致しない可能性があります。MDNはまた、ICE候補アドレスがユーザーの予想を超えるデバイスの位置情報やネットワークトポロジー情報を漏洩させ、ブラウザフィンガープリンティングに使用される可能性があると明確に指摘しています。MDNのRTCIceCandidateセキュリティ説明
簡単に言えば:通常のウェブページリクエストはプロキシを経由しますが、WebRTCはリアルタイム通信用の別の経路も個別に探します。2つの経路が統一して制御されていない場合、サイトは「プロキシIP」と「別のネットワークアドレス群」の両方を同時に確認できる可能性があります。
どのような場合がWebRTCリークと言えるのか?
リークの判定は、テストページにIPが表示されたかどうかだけで判断するのではなく、「ページに表示された内容」と「環境が本来表示すべき内容」を比較する必要があります。
| テスト結果 | リークかどうか | リスク判断 |
|---|---|---|
| WebRTCパブリックIPがMostLoginで検出されたプロキシIPと一致 | 通常いいえ | 正常。DNS、タイムゾーン、地理位置情報の一貫性を引き続き確認 |
| 家庭用ブロードバンド、職場ネットワーク、またはモバイルホットスポットの実パブリックIPが表示 | はい | 高リスク。現在の環境でのアカウント操作を直ちに停止すべき |
| プロキシはIPv4だが、テストページに実パブリックIPv6が表示 | はい | 高リスク。IPv6がプロキシでカバーされていない可能性 |
192.168.x.x、10.x.x.xなどのプライベートアドレスが表示 | 場合による | LAN情報の露出であり、通常パブリック出口のリークではないが、ネットワークフィンガープリント情報を増加させる |
ランダムな.local名が表示 | 通常いいえ | 多くの場合、ブラウザがmDNSを使用してローカルアドレスを隠した結果 |
| 複数のアドレスが表示されるが、すべて同じプロキシまたはリレー出口に属する | 通常いいえ | IPv4、IPv6、または異なるICE候補タイプの可能性がある |
最新のブラウザはmDNSホスト名を使用してLAN IPを置き換える場合があります。そのため、テストページにランダムな文字列に.localが続く結果が表示されても、実パブリックIPが露出したとは限りません。本当に注意すべきは:ブラウザ環境外で確認される実ISPパブリックアドレスが表示されているかどうかです。
WebRTCリークによってどのような影響があるか?
1. プロキシ身元と実ネットワーク身元の衝突
例えば、あるMostLogin環境でニューヨークのプロキシを設定し、ウェブリクエストもニューヨークIPを表示しているが、WebRTCがユーザーのローカルネットワークのパブリックIPを露出している場合。プラットフォームが見るのは、自然で安定したブラウジング環境ではなく、2つの地理位置情報またはネットワークオペレーターが矛盾する接続シグナルです。
これだけでユーザーの身元が自動的に証明されるわけではありませんが、プロキシ分離効果を弱め、異常なリスク管理、追加認証、またはセッション審査のシグナルの一つとなる可能性があります。
2. 異なるブラウザ環境が同じ実IPで関連付けられる可能性
チームが異なるテストプロジェクト用に複数の独立環境を作成し、各環境で異なるプロキシを使用しているとします。これらの環境すべてがWebRTCを通じて同じオフィスのパブリックIPを露出した場合、サイトは環境間で繰り返し出現する関連シグナルを取得する可能性があります。Cookie、Canvas、WebGLがそれぞれ隔離されていても、繰り返し出現する実ネットワーク出口は環境間の独立性を低下させます。
3. 大まかな位置情報、ネットワークオペレーター、ネットワーク構造の露出
パブリックIPは通常、国、都市レベルの地域、ネットワークオペレーターの判断に使用できます。LANアドレス、IPv6、または異なるネットワークインターフェースは、さらに多くのネットワークトポロジー特徴を明らかにする可能性があります。IP単体では正確な住所や実名を特定できませんが、ログインアカウント、Cookie、デバイスフィンガープリント、行動データと組み合わせて使用される可能性があります。
4. ビデオ会議とウェブ通話で「プライバシーと可用性」のトレードオフが発生する可能性
WebRTCを直接無効化すると露出を減らせることが多いですが、WebRTCに依存するビデオ会議、音声カスタマーサービス、画面共有、ファイル直接転送が正常に動作しなくなる可能性があります。したがって、正しい方法はすべての場面で一律に無効化するのではなく、業務ニーズに応じてPrivateとDisabledの間で選択することです。
アンチディテクトブラウザでWebRTCリークが表示されたら、まずこの6ステップを実行
ステップ1:現在の環境での機密操作を一時停止
検出ページに実パブリックIPがすでに表示されている場合、ログイン、支払い、コンテンツの公開、重要なアカウントの切り替えを続行しないでください。まずテスト結果を記録してください:
- 通常IP検出に表示されるアドレス
- WebRTC検出に表示されるIPv4とIPv6
- MostLoginで設定したプロキシアドレスと国/地域
- テスト時間、環境名、VPN使用の有無
情報記録は問題の特定のためであり、スクリーンショットにプロキシパスワード、アカウントCookie、その他の認証情報を残さないでください。
ステップ2:「実IP—プロキシIP—WebRTC IP」の比較表を作成
業務アカウントを開かずに3組のチェックを実施します:
- 通常ブラウザでプロキシを使用せずに現在のパブリックIPv4とIPv6を確認し、実ネットワークのベースラインとします。
- MostLoginの
ProxyタブでプロキシIPチェックをクリックし、予想される出口を記録します。 - 対応する環境を開き、WebRTCテストページで候補アドレスを確認します。
WebRTCの結果が最初のベースラインと一致し、2番目のプロキシ出口と一致しない場合、リークが存在するとほぼ確認できます。結果がプロキシIPと一致する場合は、通常のWebRTC候補表示である可能性が高いです。
ステップ3:まずプロキシを修正し、次にWebRTCを調整
WebRTC設定では、すでにオフライン、認証失敗、または設定ミスになっているプロキシを修復できません。対象環境の編集ページに入り、Proxyタブを開き、プロトコル、ホスト、ポート、アカウント、パスワードを確認し、プロキシIPチェックを実行します。MostLogin公式の環境作成ガイドによると、現在direct、http、https、socks5を設定でき、「Check proxy IP」で接続結果を検証できます。MostLogin:新規環境の作成
プロキシチェックが成功し、表示される国と都市が予想通りであることを確認してから、次のステップに進んでください。
ステップ4:MostLoginで適切なWebRTCモードを選択
操作パスは通常以下の通りです:
Profiles(環境リスト) → 対象環境を選択 → Edit(編集) → Fingerprint(フィンガープリント) → WebRTC
MostLoginの現在の公式ドキュメントにはWebRTCドロップダウン設定が表示されており、PrivateはWebRTC機能を維持したまま実IPを隠すために使用されます。また、PublicとDisabledも提供されています。MostLogin:WebRTCフィンガープリント設定説明
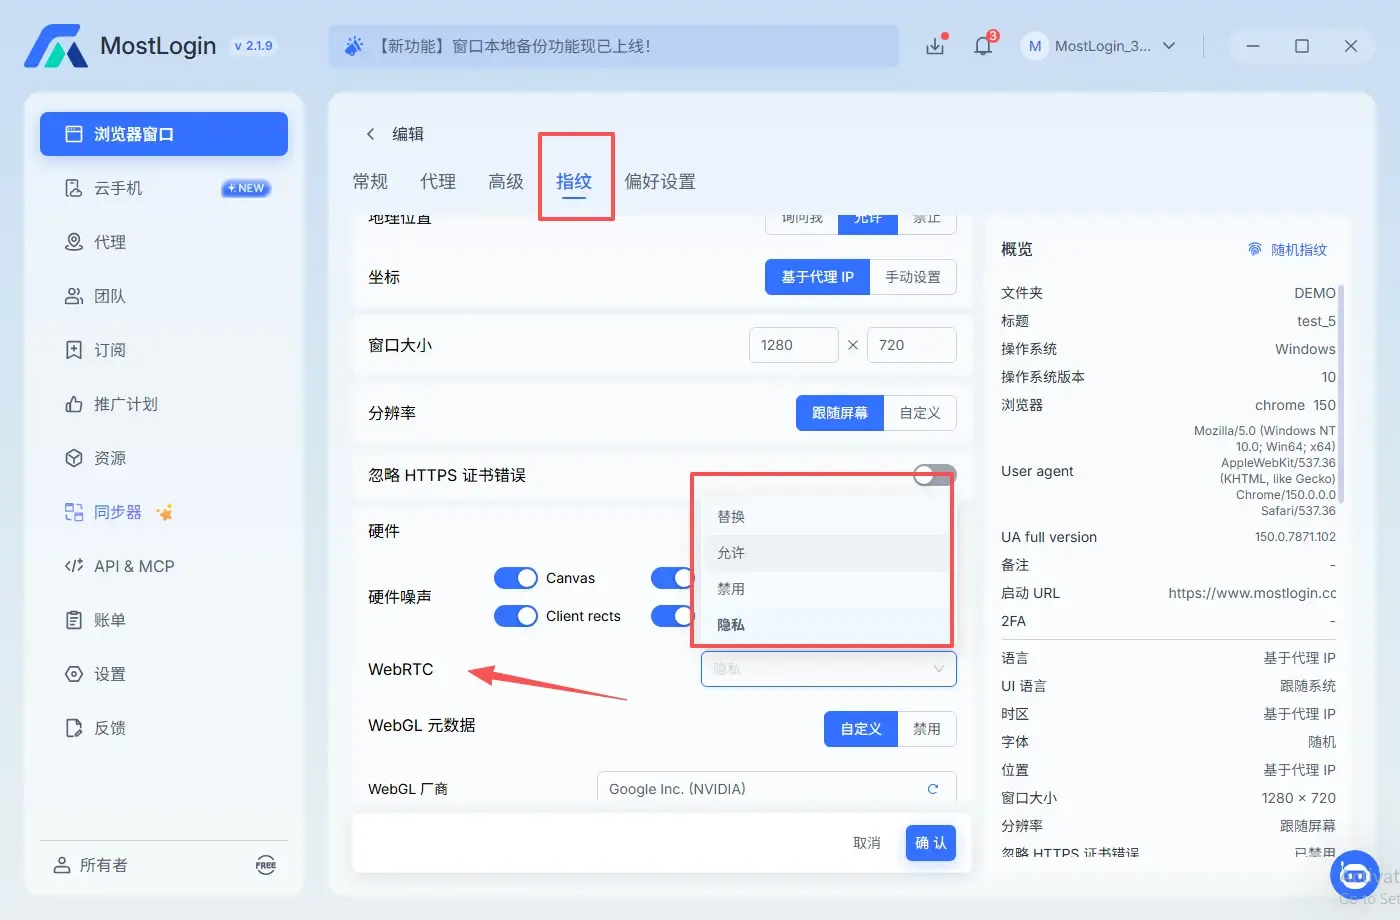
| モード | 推奨シーン | 注意事項 |
|---|---|---|
| Private | 日常的なウェブブラウジング、ブラウザの音声・映像、カスタマーサービスやコラボレーションツールが必要な場合 | 優先的に選択。保存後に再テストし、結果がプロキシと一致することを確認 |
| Disabled | ビデオ会議、音声、P2P機能が全く不要な環境 | プライバシー境界はより明確だが、関連サイト機能が失敗する可能性 |
| Public | 実際のネットワーク候補の公開が明確に必要な開発または互換性テストのみ | 実ネットワーク出口を隠す必要があるプロキシ環境には不適切 |
通常のプロキシ環境では、まずPrivateを使用することをお勧めします。業務がWebRTCに依存しない場合、またはPrivateモードでも隔離要件を満たせない場合にのみ、Disabledをテストしてください。テストページに「WebRTC enabled」と表示されたからといってリークと判断しないでください。重要なのはどのアドレスが返されたかです。
ステップ5:プロキシ障害保護を有効にし、プロキシバイパスリストを確認
MostLoginのグローバル設定または環境設定で、以下の保護を有効にします:
- プロキシネットワークエラー時に環境を起動しない
- プロキシIPが変化したときに環境を起動しない
- プロキシIPの国または地域が変化したときに環境を起動しない
- 環境の同期に失敗したときに環境を起動しない
MostLogin公式はこれらの設定を起動前の保護措置として説明しており、プロキシネットワークエラー保護はプロキシ障害時に実ISP IPが意図せず露出するのを防ぎます。MostLogin:Profile preferences
また、Settings → Proxy bypassも確認してください。バイパスリストに追加されたドメインは、現在の環境のプロキシではなく直接ローカルネットワークを使用します。MostLogin公式説明も、バイパスドメインは実ローカル接続を通じてアクセスされると明確に述べています。MostLogin:Proxy bypass テストサイト、認証ドメイン、またはそのAPI/CDNドメインがここにある場合は、不要な例外を削除して保存してください。
ステップ6:環境を完全に閉じて再起動し、クロス再テストを実施
設定を保存した後、ブラウザ環境全体を閉じて再起動してください。検出ページを更新するだけでは不十分です。少なくとも2つの独立した検出ページを使用して個別に確認してください:
- ブラウザが外部に表示する通常のパブリックIP
- WebRTC候補のIPv4
- WebRTC候補のIPv6
- DNS、タイムゾーン、言語、地理位置情報がプロキシエリアと一致しているか
再テストの合格基準は:検出ページに実ISPパブリックIPv4/IPv6が表示されないこと。WebRTCに表示されるパブリックアドレスがプロキシ、リレー出口、または製品の予想動作と一致すること。環境再起動後も結果が安定していることです。
MostLogin使用例:ニューヨークプロキシ環境で実IPv6が検出されたケース
シナリオ
クロスリージョンのウェブサイトQAチームがUS-NewYork-QA-01という名前のMostLogin環境を作成し、HTTPプロキシチェックでアメリカ・ニューヨークのIPv4が表示されました。テストページを開くと、通常IPはニューヨークのままですが、WebRTCエリアにローカルオペレーターからのパブリックIPv6が1つ表示されました。
診断
これは「複数のIPが表示されている」という通常の状況ではなく、実際のリークです。理由は、HTTPプロキシがIPv4ウェブリクエストをカバーしていますが、ホストのIPv6ネットワークパスが同等に処理されておらず、WebRTC候補がまだそのアドレスを露出できるためです。
対処
- 環境を閉じ、ログインテストの続行を避ける
- プロキシサービスがIPv6を明示的にサポートしているか確認。サポートしていない場合は、IPv4/IPv6を完全にカバーできるプロキシソリューションを使用するか、システムネットワーク層で保護されていないIPv6パスを無効にする
- 環境を編集し、
Fingerprint → WebRTCでPrivateを選択 - 「プロキシネットワークエラー時に環境を起動しない」を有効にする
- プロキシバイパスリストを確認し、テストサイト関連の例外ドメインを削除
- 環境を再起動して再テストし、実IPv6が表示されなくなったことを確認
このシナリオでは、WebRTCモードの切り替えだけでは一時的に検出結果を消除できるかもしれませんが、プロキシのIPv6カバーは根本的な問題であるため、両方を確認する必要があります。
MostLogin使用例:テストページに.localが表示されるが、パブリックIPはプロキシと一致
シナリオ
ユーザーがイギリスのプロキシを使用しており、通常IPとWebRTCパブリックアドレスの両方がイギリスを表示。テストページにランダムな文字列で.localで終わるものが別途表示され、リークが発生したと誤認しました。
判断
.localは通常、ブラウザがmDNS名を使用してローカルネットワークアドレスを隠していることを示します。実ISPパブリックIPv4/IPv6が表示されておらず、パブリック候補がイギリスのプロキシと一致している場合、.localだけで実IPリークと判定することはできません。
対処
現在のPrivate設定を維持し、結果を記録して別のテストページでクロス検証してください。この時点で頻繁にプロキシを切り替えたり、フィンガープリントをランダム化したり、環境を再構築したりすると、本来安定しているべきテスト環境により多くの変化が生じる可能性があります。
MostLogin使用例:WebRTCを無効化したらビデオ会議が接続できなくなった
シナリオ
リモートサポートチームがWebRTCをDisabledに設定した後、ウェブカスタマーサービス通話と画面共有で接続が確立できなくなりました。
対処
環境をPrivateに変更し、プロキシが正常に接続されている状態を維持したまま、WebRTCアドレスを再テストします。実IPが表示されなくなり、音声・映像が回復すれば、機能とネットワーク隔離の両立が達成できます。Privateモードでもリークが続く場合は、プロキシプロトコル、IPv6、VPN分割、バイパスドメインを調査すべきであり、通話を回復するために直接Publicを選択しないでください。
修正後もリークが続く場合、問題はどこにあるか?
MostLoginでPrivateに設定済みにもかかわらず、テストに実パブリックIPが表示される場合は、以下の順序で引き続き確認してください:
- プロキシが実際に接続されていない。認証情報のエラー、ノードの期限切れ、またはプロキシサーバーがオフラインの場合、ブラウザが予想される出口を取得できない可能性があります。
- IPv6がカバーされていない。プロキシがIPv4のみを処理し、ホストが実IPv6を通じて引き続きネットワークにアクセスしている可能性があります。
- プロキシバイパスルール。テストサイトまたは関連サブドメインが直接接続に設定されている可能性があります。
- VPN分割またはシステムルーティングの競合。VPN、システムプロキシ、環境プロキシを同時に使用すると、異なるネットワークパスが発生する可能性があります。
- 旧環境のプロセスがまだ実行中。設定保存後に環境を完全に閉じていない場合、旧プロセスが元の設定を引き続き使用しています。
- ブラウザ拡張機能がネットワーク動作を変更。VPN、プロキシ、プライバシー、またはWebRTC拡張機能が環境設定と競合する可能性があります。
- 検出ページの誤判定またはキャッシュ。2番目のテストページを使用して環境を再起動して検証し、単一の結果で結論を出さないでください。
2つの独立したテストページの両方に同じ実パブリックアドレスが安定して表示される場合は、機密認証情報を含まないスクリーンショット、MostLoginバージョン、OS、プロキシプロトコル、再現手順を保存し、MostLoginサポートまたはプロキシサービスプロバイダーに連絡してください。
WebRTCリーク防止チェックリスト
各新規環境の初回使用、プロキシ交換、クライアント更新、またはネットワーク切り替え後に、以下のチェックを1回実施してください:
よくある質問
WebRTCテストで複数のIPが表示された場合、必ずリークですか?
必ずしもそうではありません。複数の結果はそれぞれIPv4、IPv6、LANインターフェース、STUNマッピング、TURNリレー、またはmDNSから来ている可能性があります。実ISPパブリックIP、関連性のないネットワーク出口、またはプロキシの位置と明らかに矛盾するパブリックアドレスが表示された場合にのみ、高リスクリークと見なすべきです。
プロキシ使用後、WebRTCにはどのIPが表示されるべきですか?
理想的には、ウェブページに実ISPパブリックIPが見えてはいけません。ブラウザと製品のポリシーに応じて、テストページにはプロキシアドレス、リレーアドレス、隠されたローカル候補が表示されるか、または利用可能なアドレスが表示されない可能性があります。判断基準は「1つのIPしか表示されてはならない」ではなく、「隔離すべき実パブリック出口が表示されてはならない」です。
MostLoginではPrivateとDisabledのどちらを選択すべきですか?
ウェブ音声・映像、カスタマーサービス通話、画面共有が必要な場合は、Privateを優先的に選択し再テストしてください。WebRTC機能を全く使用しない場合は、Disabledを選択できます。Disabledはサイト機能に影響を与える可能性があるため、すべての環境のデフォルトの最適解ではありません。
WebRTCリークで実名や正確な住所が露出しますか?
通常、IPだけで実名や正確な住所を直接得ることはできませんが、パブリックIPは大まかな地域とオペレーターを明らかにすることができ、アカウント、Cookie、ブラウザフィンガープリント、行動記録と組み合わせて、より強力な関連手がかりを形成することができます。
一度リークが発生した後、設定を修正すれば十分ですか?
修正はそれ以降の露出を防ぐだけで、サイトがすでに受信したデータを取り消すことはできません。重要な業務については、リークが発生した期間、影響を受けた環境、ログイン記録を確認し、必要に応じて古いセッションを終了し、認証情報を更新し、プラットフォームで異常な認証が発生していないか観察してください。
まとめ
WebRTCリークの核心は「WebRTCが有効かどうか」ではなく、現在のプロキシ環境と一致しない実パブリックアドレスを露出しているかどうかです。異常を発見した後は、まず機密操作を一時停止し、実IP、プロキシIP、WebRTC IPの3組のデータで比較検証を完了させてください。MostLoginユーザーは通常、プロキシ接続の確認、WebRTC Privateの選択、プロキシ障害保護の有効化、不要なプロキシバイパスルールのクリーンアップ、IPv6パスの検証を通じて問題を解決できます。
WebRTCチェックを新規環境の立ち上げ前の固定フローに組み込むことは、アカウント異常が発生してから対処するよりも信頼性が高くなります。プロキシ、ネットワーク、クライアントバージョンを変更するたびに再テストを行い、ネットワーク出口とブラウザフィンガープリントの長期的な一貫性を確保してください。