Affiliate-Marketing wird schon operationell anspruchsvoll, lange bevor er technisch komplex wird. Ein einzelner Affiliate benötigt möglicherweise nur ein Werbekonto, eine Traffic-Quelle und einen Analyse-Workspace. Doch ein wachsendes Team sieht sich schnell mit mehreren genehmigten Kampagnen, regionalen Landingpage-Tests, kundeneigenen Assets, Social-Media-Kanälen, Affiliate-Netzwerk-Logins und separaten Berichts-Workflows konfrontiert.
Genau hier kann ein Anti-Detect-Browser für Affiliate-Marketing nützlich sein – nicht als Abkürzung zum Umgehen von Plattformregeln, sondern als operatives Werkzeug, um legitime, autorisierte Geschäftsidentitäten, Browser-Sitzungen, Cookies und Proxy-Routen klar voneinander zu trennen.
Der Schlüssel liegt darin, Browserprofile als kontrollierte Arbeitsbereiche zu betrachten – nicht als wegwerfbare Identitäten. Eine stabile Umgebung, dokumentierte Kontoinhaberschaft, genehmigte Zugriffsberechtigungen und konsistente Netzwerkeinstellungen sind wertvoller, als schnell eine große Anzahl von Profilen zu erstellen.
Dieser Leitfaden erklärt, wie Affiliate-Teams einen Anti-Detect-Browser für Multi-Konto-Management, Proxy-Organisation, grenzüberschreitende Kampagnen, Konto-Farmen mit autorisierten Workflows und Teamzusammenarbeit einsetzen können, um dabei vermeidbare Konto-Risikosignale zu reduzieren.
Warum Affiliate-Marketer Profilisolierung benötigen
Affiliate-Operationen umfassen häufig viele digitale Assets, die nicht versehentlich Browserdaten teilen sollten. Beispielsweise verwaltet eine Performance-Marketing-Agentur möglicherweise separate Kundenkonten, Kampagnen-Recherche-Profile, Partner-Dashboards, Social-Media-Publishing-Konten und regionale Shop-Umgebungen.
Die Verwendung eines Standardbrowsers mit mehreren Tabs ist riskant, da Browserdaten sich überschneiden können. Cookies, Cache-Dateien, Browser-Erweiterungen, gespeicherte Passwörter, lokaler Speicher und Sitzungs-Token können zwischen Konten vermischt werden. Selbst wenn jedes Konto legitim ist, kann ein versehentliches Überschneiden Sicherheitsprobleme verursachen, die Zuordnung verwirren oder zusätzliche Plattform-Verifizierungen auslösen.
Ein Anti-Detect-Browser löst das Workflow-Problem durch die Erstellung separater Browserprofile. Jedes Profil kann seine eigene Browserumgebung beibehalten, einschließlich Cookies und lokalem Speicher, User-Agent-Einstellungen, Bildschirm- und Betriebssystemmerkmale, Zeitzone- und Sprachkonfiguration, Proxy-Verbindung, Browser-Erweiterungen und Lesezeichen sowie Login-Sitzungsverlauf.
In der Praxis bedeutet dies, dass ein Team einem Geschäftszweck eine persistente Umgebung zuweisen kann. Eine Kundenkampagne kann ein dediziertes Profil verwenden, um zu verhindern, dass Sitzungen und Zugangsdaten sich vermischen. Ein GEO-Landingpage-Qualitätssicherungs-Workflow kann ein genehmigtes regionales Profil verwenden, um Sprache, Weiterleitungen und Angebote zu überprüfen. Der Zugriff auf Affiliate-Netzwerke kann nach autorisierter Geschäftseinheit getrennt werden, während das Social-Publishing nach Marke oder Content-Team organisiert wird.
Ein Multi-Konto-Management-Browser ist am nützlichsten, wenn er Teams eine wiederholbare Methode bietet, um zu dokumentieren, wer jedes Profil besitzt, wofür es verwendet wird, welcher Proxy ihm zugewiesen ist und wer Zugriffsberechtigung hat.
Wie Plattform-Risikosysteme Browseraktivitäten bewerten
Moderne Plattformen verlassen sich nicht auf ein einzelnes Signal wie eine IP-Adresse. Sie bewerten typischerweise eine Kombination aus technischen, verhaltensbezogenen, sicherheitsrelevanten und Konto-Historie-Signalen. Deshalb ist das einfache Ändern von IP-Adressen keine vollständige Risikomanagement-Strategie.
Konsistenz des Browser-Fingerabdrucks
Ein Browser-Fingerabdruck ist eine Sammlung technischer Signale, die helfen können, eine Browserumgebung von einer anderen zu unterscheiden. Je nach Plattform und Gerät können dies umfassen: Browser-Version und User Agent, Betriebssystem, Bildschirmauflösung, Sprache und Zeitzone, Canvas- und WebGL-Rendering-Verhalten, Audio- und schriftbezogene Merkmale, WebRTC-Verhalten, Gerätespeicher- und CPU-bezogene Signale sowie Cookie- und Lokalspeicher-Muster.
Das praktische Ziel ist nicht, jeden Parameter ständig zu manipulieren. Es geht darum, ein Profil intern kohärent und stabil zu halten.
Beispielsweise sollte ein für einen US-basierten Geschäfts-Workflow konfiguriertes Profil nicht wiederholt zwischen inkompatiblen Sprach-, Zeitzonen-, Geräte- und IP-Mustern wechseln. Plötzliche Änderungen können weniger wie normale Geschäftsaktivität und mehr wie eine Kontozugriffsanomalie aussehen.
IP- und Proxy-Reputation
Ein Proxy bestimmt, wie Traffic ins Internet ausgeleitet wird. Für Affiliate-Marketing-Teams werden Proxys häufig für autorisiertes regionales Testen, verteilten Teamzugriff oder zur Trennung von Kundenumgebungen verwendet.
Allerdings ist die Proxy-Qualität wichtiger als die Anzahl der verfügbaren IPs. Niedrigqualitative, überlastete, instabile oder häufig recycelte IPs können Login-Herausforderungen verursachen, selbst wenn das Browserprofil gut konfiguriert ist.
Eine solide Proxy-Strategie sollte priorisieren: stabiles Routing für persistente Geschäftskonten, klare Zuweisung einer Proxy-Route zu einem Profil oder einer autorisierten Kontogruppe, angemessene geografische Ausrichtung für legitime Geschäftsnutzung, Testen von Proxy-Verfügbarkeit, DNS-Verhalten und Verbindungsgeschwindigkeit, Dokumentation des Proxy-Anbieters und Ablaufdaten sowie kontrollierte Ersetzungsverfahren, wenn ein Proxy nicht verfügbar wird.
Behandeln Sie Proxys nicht als Mittel zum Umgehen von Plattformrichtlinien. Verwenden Sie sie, um vorhersehbare, segmentierte Arbeitsumgebungen für genehmigte Kontoaktivitäten zu schaffen.
Cookies und Sitzungskontinuität
Cookies sind nicht einfach nur Browser-Ballast. Sie helfen Plattformen oft dabei, eine fortlaufende Sitzung zu erkennen, den Login-Status zu speichern, Sicherheitseinstellungen zu merken und normales Nutzerverhalten zu unterstützen.
Das Löschen von Cookies nach jedem Login, das häufige Wechseln von Browserprofilen oder das wiederholte Erzwingen neuer Sitzungen kann unnötige Reibung erzeugen. Wenn ein Profil für ein langfristiges Affiliate-Netzwerk-Konto vorgesehen ist, bewahren Sie dessen Sitzungsdaten auf, es sei denn, es gibt einen klaren Sicherheitsgrund für einen Reset.
Schritt für Schritt: Einen Anti-Detect-Browser für Affiliate-Marketing einrichten
Ein zuverlässiger Einrichtungsprozess ist am Anfang langsamer, reduziert aber später operative Fehler. Der folgende Workflow eignet sich für Affiliate-Teams, Media Buyer, grenzüberschreitende E-Commerce-Betreiber und Agenturen, die autorisierte Kunden-Assets verwalten.
Schritt 1: Konten vor der Profilerstellung erfassen
Beginnen Sie mit einem Konto-Inventar. Erstellen Sie nicht zuerst Browserprofile und klären Sie die Eigentümerschaft erst danach.
Halten Sie für jedes Konto fest: Kontoname und Plattform, rechtlicher Eigentümer oder Kundeneigentümer, primärer Betreiber, Geschäftszweck, Zielmarkt oder Region, genehmigter Login-Standort (wo relevant), zugehöriger Proxy, Login-Methode und Wiederherstellungskontakt, Profilname oder Profil-ID, Zugriffsberechtigungen und letztes Aktivitätsdatum.
Eine einfache Namensstruktur kann schwerwiegende Fehler verhindern. Beispiel: Client-Marke_DE_AffiliateNetzwerk_Main_2026.
Vermeiden Sie vage Bezeichnungen wie „Profil 12", „Neues Konto" oder „Test-Browser". Mehrdeutige Bezeichnungen erschweren Übergaben und erhöhen das Risiko, dass ein Teammitglied sich in das falsche Konto einloggt.
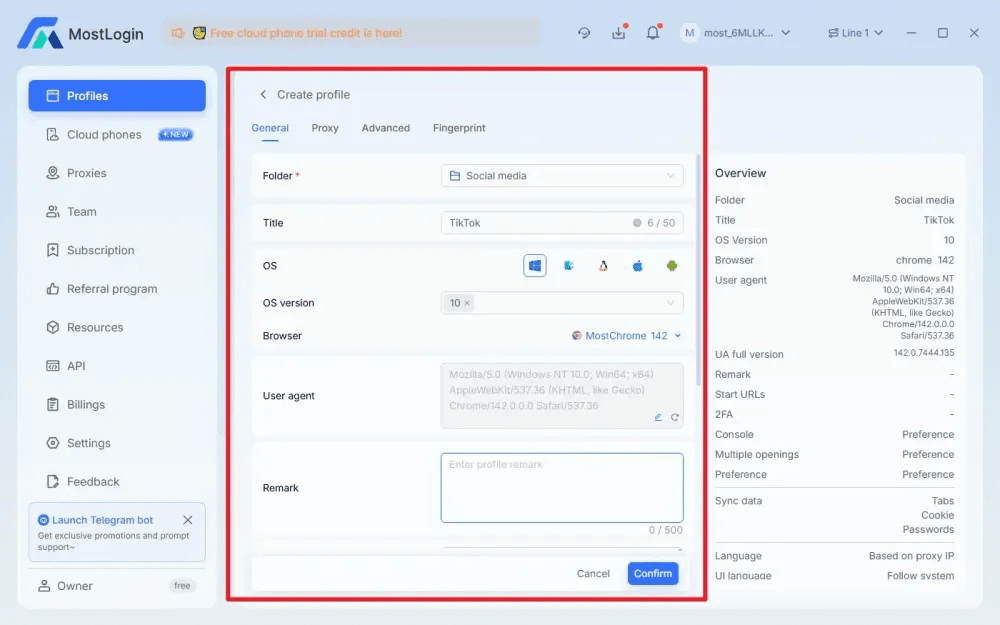
Schritt 2: Ein persistentes Browserprofil pro Zweck erstellen
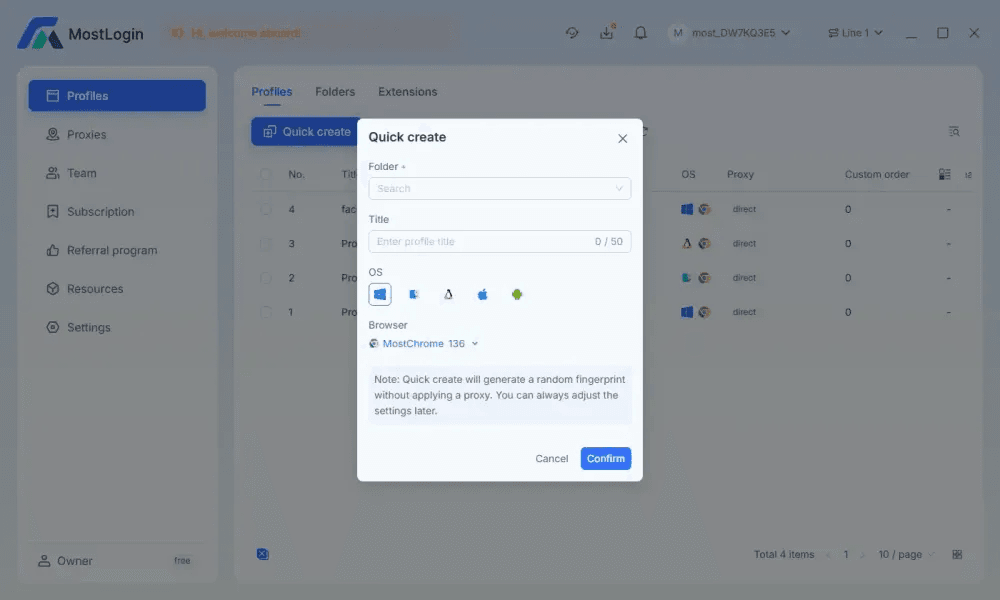
Erstellen Sie ein separates Browserprofil für jedes genehmigte Konto, jede Kundenumgebung, jeden regionalen Workflow oder jeden Shop. Zwingen Sie nicht verwandte Konten in ein Profil, nur um die Profilanzahl zu reduzieren.
- Wählen Sie eine Browser- und Betriebssystemkonfiguration, die zum tatsächlichen Workflow passt.
- Stellen Sie Sprach- und Zeitzoneneinstellungen ein, die zur autorisierten Geschäftsumgebung passen.
- Verwenden Sie eine stabile Fingerabdruck-Konfiguration, anstatt einzelne Signale wiederholt zu bearbeiten.
- Fügen Sie nur die Erweiterungen hinzu, die für die Arbeit des Kontos erforderlich sind.
- Erstellen Sie klare Profil-Tags wie Client, Region, Betreiber, Traffic-Quelle oder Kampagnentyp.
- Speichern Sie interne Hinweise zur Kontoinhaberschaft und erlaubtem Zugriff.
Tools wie MostLogin können helfen, diese Umgebungen durch isolierte Browserprofile, Proxy-Einstellungen, zentralisiertes Profilmanagement und Teamzugriffskontrollen zu organisieren. Der Wert liegt nicht nur in den Fingerabdruck-Einstellungen – sondern in der Fähigkeit, jede Konto-Umgebung wiederholbar, verständlich und innerhalb des Teams einfacher übergebbar zu machen.
Schritt 3: Einen stabilen Proxy an das Profil binden
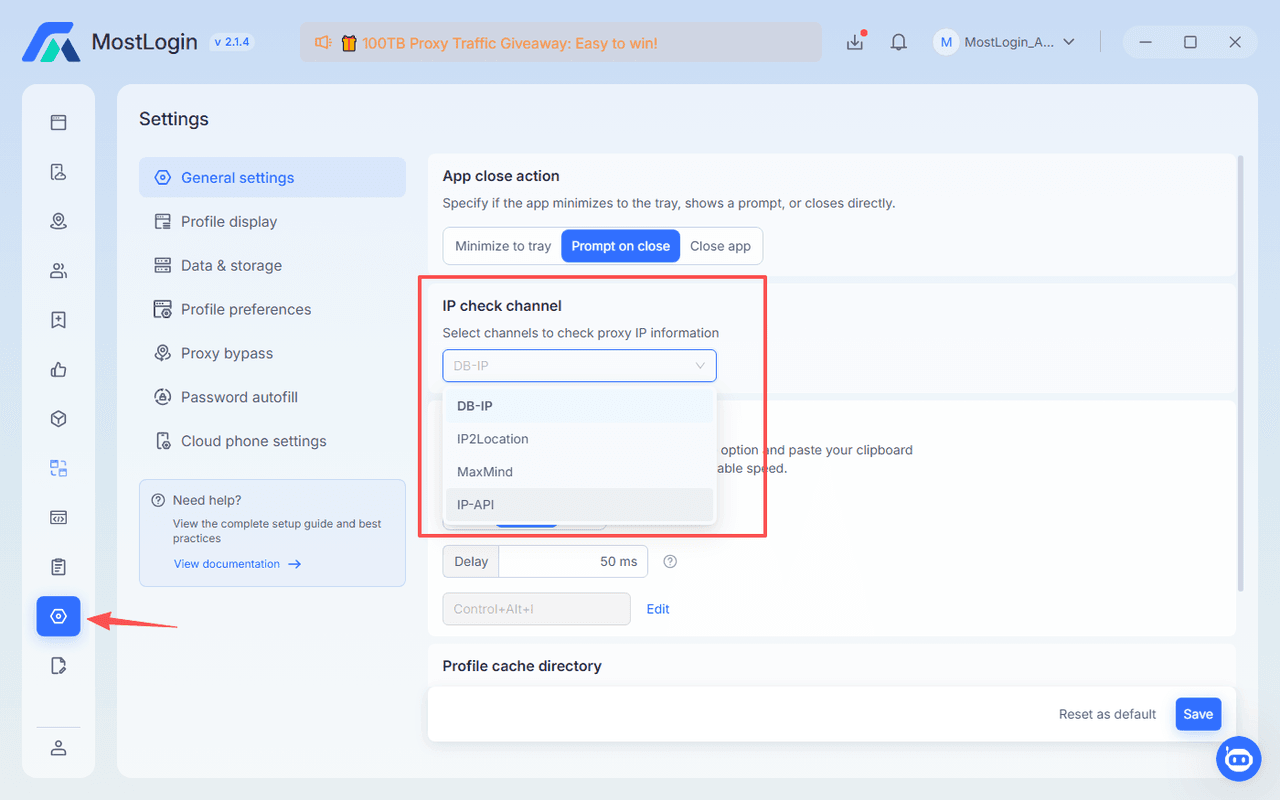
Weisen Sie einen Proxy vor dem ersten wichtigen Login zu, sofern der Workflow eine dedizierte Netzwerkroute erfordert. Testen Sie dann die Proxy-Verbindung, bevor Sie die Zielplattform öffnen.
Überprüfen Sie: IP-Standort und Zeitzonen-Konsistenz, Verbindungsgeschwindigkeit und Zuverlässigkeit, DNS-Leak-Verhalten, WebRTC-Expositionseinstellungen, Proxy-Protokoll-Kompatibilität (z. B. HTTP oder SOCKS5) und ob die IP unerwartete Reputation- oder Zugriffsprobleme aufweist.
Vermeiden Sie bei langfristigen Affiliate- oder Kundenkonten das willkürliche Wechseln von Proxys. Wenn ein Proxy aufgrund eines technischen Fehlers gewechselt werden muss, dokumentieren Sie Datum, Grund, neue Route und verantwortliche Person.
Ein Proxy-Management-Workflow sollte auf Zuweisungsdisziplin basieren: ein Profil, eine dokumentierte Proxy-Route und ein klarer Prozess für Ersetzungen.
Schritt 4: Konten sorgfältig importieren
Verwenden Sie beim Importieren oder Hinzufügen von Konten genehmigte Zugangsdaten und Konto-Wiederherstellungsmethoden. Vermeiden Sie das Sammeln von Passwörtern in ungesicherten Tabellen, Chat-Verläufen oder persönlichen Notizen.
Ein sichererer operativer Ansatz ist: Zugangsdaten in einem genehmigten Passwort-Manager speichern, nur autorisierte Teammitglieder zum Profil hinzufügen, bestätigen, dass Wiederherstellungs-E-Mail und Telefoninformationen korrekt sind, den Zweck und Eigentümer des Kontos erfassen, sich vom zugewiesenen Browserprofil aus einloggen, normale Sicherheitsprüfungen ohne Hast abschließen und Cookies sowie Sitzungsdaten nach erfolgreicher Authentifizierung aufbewahren.
Wenn die Plattform eine Identitätsverifizierung, Geschäftsverifizierung oder Sicherheitsüberprüfung anfordert, befolgen Sie deren offiziellen Prozess. Ein Browser-Tool sollte nicht als Ersatz für gültige Eigentumsnachweise betrachtet werden.
Schritt 5: Tägliche Operationen standardisieren
Sobald Profile aktiv sind, ist tägliche Konsistenz wichtiger als wiederholte Konfigurationsänderungen.
Eine praktische Routine ist: vor dem Zugriff auf ein Konto das korrekt benannte Profil öffnen, bestätigen, dass der zugewiesene Proxy aktiv ist, Login-Warnungen und Verifizierungsanfragen überprüfen, Browser-Fingerabdruck-Einstellungen unverändert lassen, es sei denn, es gibt einen dokumentierten Grund, zugewiesene Konten nur für ihren bestimmten Geschäftszweck verwenden, ungewöhnliche Zugriffsereignisse oder Plattformwarnungen protokollieren, Sitzungen nach der Arbeit an gemeinsam genutzten Geräten ordnungsgemäß schließen und das Konto-Inventar nach Eigentums- oder Proxy-Änderungen aktualisieren.
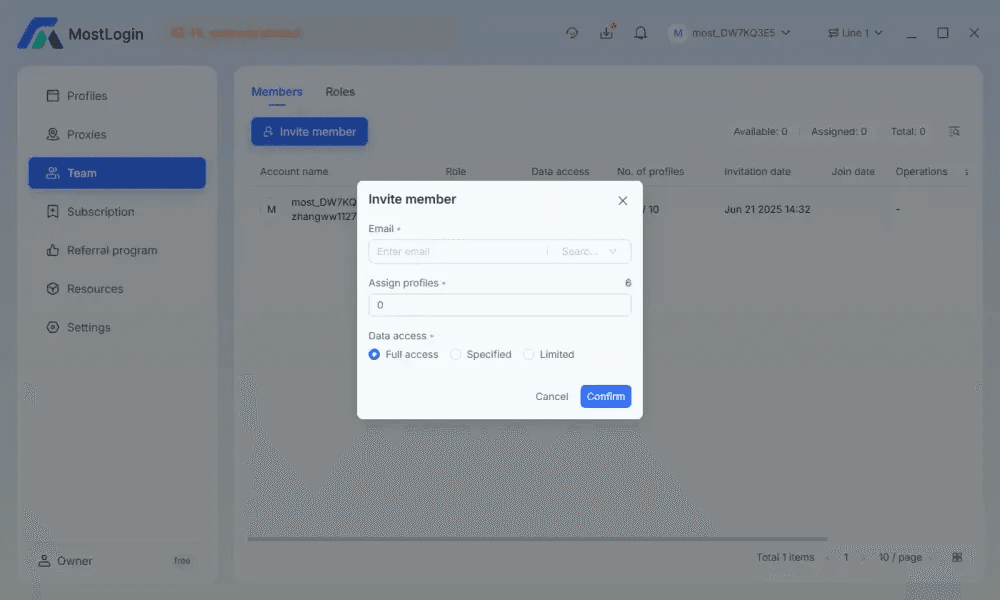
Für teambasierte Affiliate-Operationen reduzieren Profil-Tags und rollenbasierte Berechtigungen das Risiko eines versehentlichen Cross-Logins. Ein juniorer Operator benötigt möglicherweise Zugriff auf ein Publishing-Profil, aber nicht auf Auszahlungseinstellungen, Abrechnungskontrollen oder Konto-Wiederherstellungsdaten.
Häufige Fehler beim Einsatz von Anti-Detect-Browsern
Die größten Risiken entstehen meist durch inkonsistente Operationen, nicht durch eine fehlende Browserfunktion.
Einen Proxy für nicht verwandte Konten teilen
Wenn nicht verwandte Sitzungen dieselbe Netzwerkroute ohne klaren Plan teilen, können Netzwerk-Historien operationell vermischt werden und die Fehlerbehebung wird schwieriger. Weisen Sie Proxy-Nutzung nach Profil oder autorisierter Kontogruppe zu und dokumentieren Sie diese.
Fingerabdrücke zu häufig ändern
Plötzliche technische Änderungen können die Kontinuität unterbrechen und zu unnötigen Sicherheitsüberprüfungen führen. Halten Sie jedes Profil stabil, es sei denn, ein legitimes technisches Problem erfordert eine Änderung.
Schnelles Einloggen in viele Konten hintereinander
Schneller Kontowechsel kann Sicherheitswarnungen auslösen und operative Fehler erhöhen. Verwenden Sie geplante Zugriffszeitfenster und profilspezifische Workflows, besonders wenn Teams über Kundenportfolios hinweg arbeiten.
Cookies ständig löschen
Das Entfernen von Sitzungsdaten nach jeder Nutzung kann wiederholte Verifizierungen auslösen und die normale Sitzungskontinuität beeinträchtigen. Bewahren Sie Cookies für persistente, genehmigte Konten auf, es sei denn, es gibt einen Sicherheits- oder Konto-Management-Grund für einen Reset.
Generische Profilnamen verwenden
Vage Bezeichnungen machen Konto-Übergaben unzuverlässig und erhöhen das Risiko eines Cross-Logins. Verwenden Sie eine strukturierte Namenskonvention, die Client, Plattform, Region und operativen Zweck identifiziert.
Passwörter in Profilnotizen speichern
Profilnotizen sollten den Zugriffszweck und Workflow-Details dokumentieren, nicht vertrauliche Zugangsdaten. Verwenden Sie stattdessen einen genehmigten Passwort-Manager mit Berechtigungs- und Audit-Kontrollen.
Übermäßiger Einsatz von Batch-Automatisierung
Hochvolumige automatisierte Workflows können technische und richtlinienbezogene Risiken schaffen. Verwenden Sie Automatisierung nur dort, wo Plattformregeln, Kontoberechtigungen und Kundenvereinbarungen dies ausdrücklich erlauben.
Affiliate-Marketing-Szenarien, die am meisten profitieren
Grenzüberschreitende E-Commerce-Affiliate-Kampagnen
Im grenzüberschreitenden E-Commerce müssen Teams möglicherweise lokalisierte Shops überprüfen, das Checkout-Verhalten testen, Affiliate-Links validieren und bestätigen, dass Sprach- oder Währungseinstellungen korrekt angezeigt werden.
Ein dediziertes Profil pro Markt hilft, die Lokalisierungs-Tests organisiert zu halten. Beispielsweise kann ein deutsches Kampagnen-Review-Profil deutsche Spracheinstellungen, eine passende Zeitzone, eine genehmigte EU-Proxy-Route und die richtigen Shop-Lesezeichen verwenden. Das Team kann diese Umgebung dann von einem US-Kampagnen-Review-Profil trennen.
Dieser Workflow ist besonders hilfreich beim Management von Affiliate-Links über mehrere Marktplätze, regionale Landingpages und Werbekonten verschiedener Kunden hinweg.
Affiliate-Agenturen bei der Verwaltung von Kundenportfolios
Agenturen stehen oft vor einem anderen Problem: nicht Volumen, sondern Trennung. Ein Operator verwaltet möglicherweise mehrere legitime Kunden-Affiliate-Dashboards, jeweils mit einzigartigen Berechtigungen, Berichtsstrukturen, Abrechnungskontakten und Markenrichtlinien.
Anstatt eine Browser-Sitzung zu teilen, können Agenturen erstellen: eine Profilgruppe pro Kunde, ein Profil pro Plattform oder autorisierter Geschäftseinheit, eine Proxy-Zuweisung pro persistenter Umgebung (wo nötig), einen Eigentümer und einen Stellvertreter pro Profil sowie rollenbasierten Zugriff für Account Manager, Analysten und Finanzmitarbeiter.
Diese Struktur erleichtert das Offboarding und reduziert die Zugangsdaten-Exposition, wenn Auftragnehmer oder Mitarbeiter ihre Rolle wechseln.
Social-Media-Content-Distribution
Affiliate-Teams, die Content-geführte Kampagnen betreiben, verwalten möglicherweise Social-Media-Kanäle für mehrere genehmigte Marken. Jede Marke sollte ihr eigenes Profil, ihren Content-Kalender, ihre Login-Methode, ihre Medienbibliothek und ihre Team-Berechtigungen haben.
Der Zweck ist nicht, die Durchsetzung von Social-Media-Plattformen zu manipulieren. Es geht darum, operative Überschneidungen zwischen Marken zu verhindern, Kunden-Assets zu schützen und Content-Workflows einfacher überprüfbar zu machen.
Beispielsweise kann ein Profil die richtigen Marken-Assets, genehmigte Planungstools, Tracking-Links und Lesezeichen für einen einzelnen Kunden enthalten. Das reduziert das Risiko, dass ein Operator vom falschen Konto aus postet oder den falschen Affiliate-Link anhängt.
Wo KI-Agenten in Multi-Konto-Workflows passen
Die Integration von KI-Agenten sollte als Erweiterung kontrollierter Multi-Konto-Operationen betrachtet werden – nicht als Grund, menschliche Aufsicht zu entfernen.
Für Teams, die MCP-kompatible KI-Tools verwenden, kann der MostLogin MCP Server einem KI-Agenten ermöglichen, autorisierte MostLogin-Tools über natürlichsprachliche Anweisungen aufzurufen. In einem genehmigten Workflow könnte das bedeuten: Erstellen eines Browserprofils, Anwenden einer dokumentierten Proxy-Konfiguration, Starten einer bestimmten Umgebung oder Verwalten von Cookies und Sitzungs-einstellungen unter menschlicher Überprüfung. Der lokale API-Ansatz erfordert, dass der MostLogin-Client läuft, die Autorisierung konfiguriert ist und das Zugriffs-Token geschützt wird. KI-Agenten verändern das Multi-Konto-Management
Die sinnvolle Anwendung ist operative Konsistenz. Beispielsweise könnte ein Teamleiter einen KI-Assistenten bitten, mehrere klar gekennzeichnete Profile aus einer vorab genehmigten Konfigurationsvorlage zu erstellen, und dann manuell Proxy-Zuweisungen und Berechtigungen überprüfen, bevor auf Konten zugegriffen wird.
Erlauben Sie KI-Automatisierung nicht, unkontrollierte Kontoänderungen vorzunehmen, Verifizierungsschritte zu umgehen oder über genehmigte Kontoberechtigungen hinaus zu handeln. Menschliche Genehmigung sollte Teil derProfilerstellung, des Login-Managements, von Proxy-Änderungen und jeder Aktion bleiben, die Kunden-Assets oder Plattform-Compliance betrifft.
Das richtige Betriebsmodell wählen
Der beste Anti-Detect-Browser für Affiliate-Marketing ist nicht unbedingt das Tool mit der längsten Funktionsliste. Es ist dasjenige, das Ihrem Team hilft, konsistente Umgebungen, klare Eigentümerschaft, sichere Zugangsdaten-Verwaltung und handhabbare Zugriffskontrollen aufrechtzuerhalten.
Bei der Bewertung einer Lösung sollten Sie berücksichtigen: ob jedes Profil Cookies, Speicher, Browsereinstellungen und Proxy-Konfiguration isoliert hält; ob das Team Profile nach Client, Region, Plattform und Betreiber kennzeichnen kann; ob rollenbasierte Berechtigungen verfügbar sind; ob Proxy-Zuweisungen zentral überprüft werden können; ob das Tool operative Dokumentation und Profil-Übergabe unterstützt; ob die Browser-Fingerabdruck-Konfiguration stabil und verständlich ist; ob die Preisgestaltung zur erwarteten Anzahl von Profilen und Nutzern passt; und ob eine Testphase für Workflow-Tests verfügbar ist.
Für wachsende Affiliate-Teams kann MostLogin als eine praktische Option in Betracht gezogen werden, da es Profilisolierung, Browser-Fingerabdruck-Steuerung, Proxy-Konfiguration, Team-Workflows und optionale KI-Agenten-Erweiterungen in einer Umgebung kombiniert. Die verschiedenen Plantarifen können es auch erleichtern, einen Workflow zu testen, bevor das Profilvolumen oder der Teamzugriff erweitert wird. Überprüfen Sie die verfügbaren MostLogin-Preismodelle basierend auf Ihrer erwarteten Anzahl von Profilen, Mitarbeitern und operativen Anforderungen.
FAQ
Ist ein Anti-Detect-Browser sicher für Affiliate-Marketing?
Ja, wenn er für legitime, autorisierte Kontentrennung und sicheres operatives Management verwendet wird. Er kann helfen, versehentliches Cookie-Sharing, Cross-Login-Fehler und inkonsistenten Teamzugriff zu verhindern, aber er garantiert nicht, dass ein Konto Überprüfung oder Durchsetzung vermeidet.
Affiliate-Marketer sollten weiterhin die Bedingungen von Affiliate-Netzwerken, Werbekostenstellenrichtlinien, Identitätsverifizierungsanforderungen, Datenschutzgesetze und Kundenvereinbarungen einhalten. Eine Browserumgebung ist eine operative Kontrolle, keine Erlaubnis, Plattformrichtlinien zu brechen.
Kann ich einen Proxy für mehrere Affiliate-Konten verwenden?
Das hängt von der Kontobeziehung und den Regeln der Plattform ab, aber die Verwendung eines Proxys für nicht verwandte Konten ist generell eine schlechte operative Praxis. Es kann Netzwerk-Historien vermischen, die Fehlerbehebung erschweren und es schwierig machen, nachzuweisen, welcher Benutzer auf welches Konto zugegriffen hat.
Ein besserer Ansatz ist die gezielte Zuweisung von Proxys nach Profil, Geschäftseinheit, Kundenumgebung oder genehmigter Kontogruppe. Führen Sie ein Proxy-Inventar, damit das Team sehen kann, welche Route mit jedem Browserprofil verbunden ist.
Warum werden Affiliate-Konten nach dem Ändern eines Browserprofils markiert?
Konten können markiert werden, weil Plattformen Änderungen über viele Signale hinweg bewerten, einschließlich IP-Standort, Browser-Fingerabdruck, Cookies, Sitzungsverlauf, Login-Häufigkeit, Gerätemerkmale und Kontoverhalten. Ein plötzlicher Wechsel mehrerer Signale gleichzeitig kann Sicherheitsüberprüfungen auslösen.
Reduzieren Sie unnötige Änderungen. Halten Sie Profil, Proxy-Route, Sprache, Zeitzone und Cookie-Umgebung für persistente Geschäftskonten stabil. Wenn Änderungen notwendig sind, führen Sie diese aus dokumentierten technischen oder geschäftlichen Gründen durch und schließen Sie jede Plattform-Verifizierung ehrlich ab.
Wie viele Browserprofile sollte ein Affiliate-Team erstellen?
Erstellen Sie nur so viele Profile, wie Ihre tatsächlichen Workflows erfordern. Eine nützliche Regel ist: ein persistentes Profil pro autorisiertem Konto, Kundenumgebung, Plattform-Workspace oder regionalem Betriebskontext, das separate Cookies, Zugriffsberechtigungen oder Netzwerk-Routing erfordert.
Übermäßige Profile ohne klare Eigentümerschaft zu erstellen, erhöht den Verwaltungsaufwand und schafft mehr Möglichkeiten für Zugangsdaten-Lecks, doppelten Zugriff und operative Fehler.
Kann ein KI-Agent Affiliate-Browserprofile verwalten?
Ja, ein KI-Agent kann bei genehmigten operativen Aufgaben unterstützen, wenn er über eine MCP-Integration verbunden ist, z. B. beim Vorbereiten von Profilen, Starten bestimmter Umgebungen oder Anwenden vordefinierter Einstellungen. Ein menschlicher Operator sollte jedoch Konfigurationsänderungen überprüfen, API-Tokens schützen, Proxy-Zuweisungen validieren und weiterhin für Compliance-Entscheidungen verantwortlich bleiben.
Der stärkste Workflow kombiniert KI-Unterstützung für routinemäßige Organisation mit menschlichem Urteilsvermögen bei Kontoinhaberschaft, Plattformrichtlinien, Finanzeinstellungen, Identitätsverifizierung und Kampagnenentscheidungen.