Le marketing d'affiliation devient opérationnellement complexe bien avant de devenir techniquement compliqué. Un affilié seul peut n'avoir besoin que d'un seul compte annonceur, d'une seule source de trafic et d'un seul espace de travail analytique. Mais une équipe en croissance peut rapidement se retrouver face à de multiples campagnes approuvées, des tests de pages d'atterrissage régionaux, des actifs appartenant à des clients, des canaux sociaux, des identifiants de réseaux d'affiliation et des flux de rapport distincts.
C'est là qu'un navigateur anti-détection pour le marketing d'affiliation peut s'avérer utile : non pas comme un raccourci pour contourner les règles des plateformes, mais comme un outil opérationnel permettant de maintenir clairement séparées les identités métier légitimes et autorisées, les sessions de navigation, les cookies et les routes proxy.
La clé est de traiter les profils de navigation comme des espaces de travail contrôlés — et non comme des identités jetables. Un environnement stable, une propriété de compte documentée, des permissions d'accès approuvées et des paramètres réseau cohérents ont bien plus de valeur que la création rapide d'un grand nombre de profils.
Ce guide explique comment les équipes d'affiliation peuvent utiliser un navigateur anti-détection pour la gestion multi-comptes, l'organisation des proxies, les campagnes transfrontalières, les fermes de comptes avec des flux de travail autorisés et la collaboration d'équipe, tout en réduisant les signaux de risque évitables pour les comptes.
Pourquoi les marketeurs d'affiliation ont besoin d'isoler leurs profils
Les opérations d'affiliation impliquent souvent de nombreux actifs numériques qui ne doivent pas partager accidentellement des données de navigation. Par exemple, une agence de marketing de performance peut gérer des comptes clients séparés, des profils de recherche de campagnes, des tableaux de bord de partenaires, des comptes de publication sur les réseaux sociaux et des environnements de boutiques régionaux.
Utiliser un navigateur standard avec plusieurs onglets est risqué car les données du navigateur peuvent se chevaucher. Les cookies, fichiers cache, extensions de navigateur, mots de passe enregistrés, stockage local et jetons de session peuvent être mélangés entre les comptes. Même si chaque compte est légitime, un chevauchement accidentel peut créer des problèmes de sécurité, perturber l'attribution ou déclencher une vérification supplémentaire de la plateforme.
Un navigateur anti-détection résout le problème du flux de travail en créant des profils de navigation séparés. Chaque profil peut conserver son propre environnement de navigation, notamment les cookies et le stockage local, les paramètres User Agent, les caractéristiques d'écran et de système d'exploitation, la configuration du fuseau horaire et de la langue, la connexion proxy, les extensions de navigateur et les favoris, ainsi que l'historique des sessions de connexion.
En pratique, cela signifie qu'une équipe peut attribuer un environnement persistant à un objectif métier spécifique. Une campagne client peut utiliser un profil dédié pour empêcher le mélange des sessions et des identifiants. Un flux de travail d'assurance qualité pour les pages d'atterrissage GÉO peut utiliser un profil régional approuvé pour vérifier la langue, les redirections et les offres. L'accès aux réseaux d'affiliation peut être séparé par entité métier autorisée, tandis que la publication sociale peut être organisée par marque ou par équipe de contenu.
Un navigateur de gestion multi-comptes est plus utile lorsqu'il offre aux équipes un moyen reproductible de documenter qui possède chaque profil, à quoi il sert, quel proxy lui est attribué et qui a la permission d'y accéder.
Comment les systèmes de risque des plateformes évaluent l'activité du navigateur
Les plateformes modernes ne se fient pas à un seul signal comme une adresse IP. Elles évaluent généralement une combinaison de signaux techniques, comportementaux, de sécurité et d'historique de compte. C'est pourquoi le simple fait de changer d'adresse IP ne constitue pas une stratégie complète de gestion des risques.
Cohérence de l'empreinte du navigateur
Une empreinte de navigateur est un ensemble de signaux techniques qui permettent de distinguer un environnement de navigation d'un autre. Selon la plateforme et l'appareil, il peut s'agir de la version du navigateur et du User Agent, du système d'exploitation, de la résolution d'écran, de la langue et du fuseau horaire, du comportement de rendu Canvas et WebGL, des caractéristiques audio et de polices, du comportement WebRTC, de la mémoire de l'appareil et des signaux liés au processeur, ainsi que des schémas de cookies et de stockage local.
L'objectif pratique n'est pas de manipuler chaque paramètre en permanence. Il s'agit de maintenir un profil intérieurement cohérent et stable.
Par exemple, un profil configuré pour un flux de travail métier basé aux États-Unis ne devrait pas alterner régulièrement entre des schémas incompatibles de langue, de fuseau horaire, d'appareil et d'IP. Des changements soudains peuvent ressembler moins à une activité métier normale et davantage à une anomalie d'accès au compte.
Réputation IP et proxy
Un proxy détermine la manière dont le trafic sort vers internet. Pour les équipes de marketing d'affiliation, les proxies sont souvent utilisés pour des tests régionaux autorisés, un accès d'équipe distribué ou pour maintenir les environnements clients séparés.
Cependant, la qualité du proxy importe davantage que le nombre d'adresses IP disponibles. Des IP de mauvaise qualité, surchargées, instables ou fréquemment recyclées peuvent provoquer des vérifications de connexion même si le profil du navigateur est bien configuré.
Une stratégie proxy solide doit privilégier un routage stable pour les comptes métier persistants, une attribution claire d'une route proxy à un profil ou un groupe de comptes autorisé, un alignement géographique approprié pour un usage métier légitime, des tests de disponibilité du proxy, du comportement DNS et de la vitesse de connexion, une documentation du fournisseur de proxy et des dates d'expiration, ainsi que des procédures de remplacement contrôlées lorsqu'un proxy devient indisponible.
Ne traitez pas les proxies comme un moyen de contourner les politiques des plateformes. Utilisez-les pour établir des environnements de travail segmentés et prévisibles pour une activité de compte approuvée.
Cookies et continuité de session
Les cookies ne sont pas simplement des encombrements du navigateur. Ils aident souvent les plateformes à reconnaître une session en cours, à préserver l'état de connexion, à mémoriser les préférences de sécurité et à prendre en charge le comportement normal de l'utilisateur.
Supprimer les cookies après chaque connexion, changer fréquemment de profil de navigation ou forcer répétitivement de nouvelles sessions peut créer des frictions inutiles. Si un profil est destiné à un compte de réseau d'affiliation à long terme, préservez ses données de session à moins qu'il n'y ait une raison de sécurité claire de les réinitialiser.
Guide étape par étape : Configurer un navigateur anti-détection pour le marketing d'affiliation
Un processus de configuration fiable est plus lent au début mais réduit les erreurs opérationnelles par la suite. Le flux de travail suivant convient aux équipes d'affiliation, aux acheteurs de média, aux opérateurs de e-commerce transfrontalier et aux agences gérant des actifs clients autorisés.
Étape 1 : Cartographier les comptes avant de créer des profils
Commencez par un inventaire des comptes. Ne créez pas d'abord des profils de navigation pour déterminer la propriété plus tard.
Pour chaque compte, enregistrez le nom du compte et de la plateforme, le propriétaire légal ou le propriétaire client, l'opérateur principal, l'objectif métier, le marché cible ou la région, le lieu de connexion approuvé le cas échéant, le proxy associé, la méthode de connexion et le contact de récupération, le nom ou l'identifiant du profil, les permissions d'accès et la date de dernière activité.
Une structure de nommage simple peut prévenir des erreurs majeures. Par exemple : Client-Marque_US_RéseauAffiliation_Principal_2026.
Évitez les libellés vagues comme « Profil 12 », « Nouveau compte » ou « Navigateur de test ». Les libellés ambigus rendent les transmissions difficiles et augmentent le risque qu'un membre de l'équipe se connecte au mauvais compte.
Étape 2 : Créer un profil de navigateur persistant par objectif
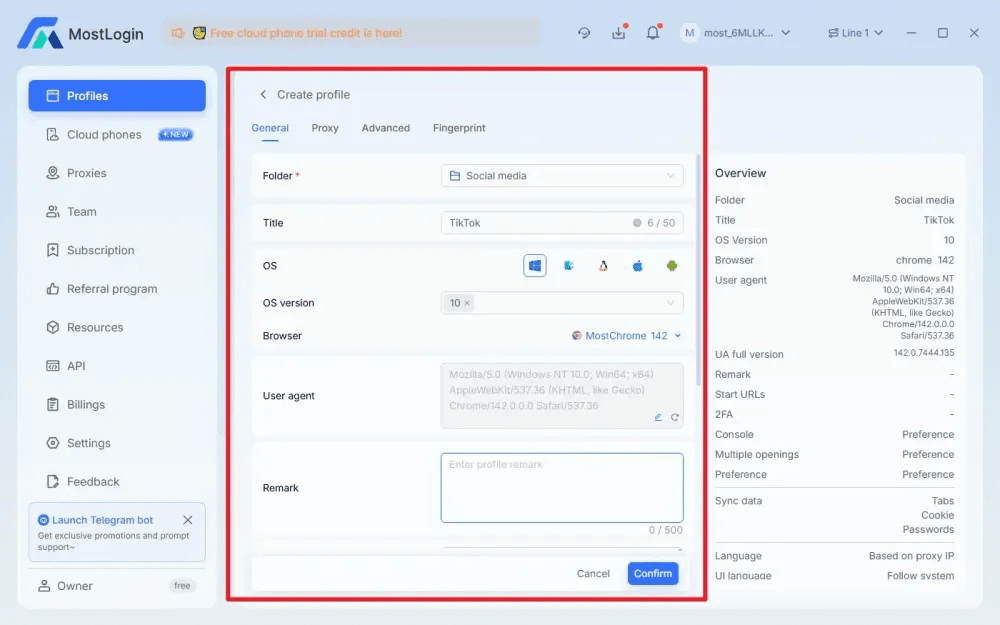
Créez un profil de navigation séparé pour chaque compte approuvé, environnement client, flux de travail régional ou boutique. Ne forcez pas des comptes non liés dans un seul profil simplement pour réduire le nombre de profils.
- Choisissez une configuration de navigateur et de système d'exploitation adaptée au flux de travail réel.
- Définissez les préférences de langue et de fuseau horaire adaptées à l'environnement métier autorisé.
- Utilisez une configuration d'empreinte stable plutôt que de modifier répétitivement des signaux individuels.
- N'ajoutez que les extensions nécessaires au travail du compte.
- Créez des balises de profil claires, telles que client, région, opérateur, source de trafic ou type de campagne.
- Stockez des notes internes sur la propriété du compte et les accès autorisés.
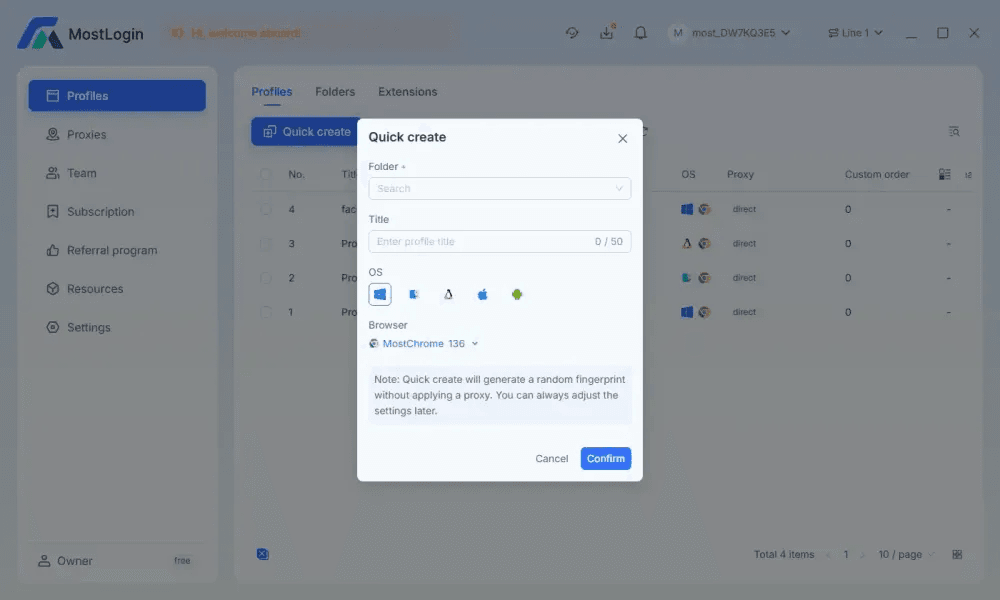
Des outils comme MostLogin peuvent aider à organiser ces environnements grâce à des profils de navigation isolés, des paramètres proxy, une gestion centralisée des profils et des contrôles d'accès d'équipe. La valeur ne réside pas simplement dans les paramètres d'empreinte — c'est la capacité de rendre chaque environnement de compte reproductible, compréhensible et plus facile à transmettre au sein d'une équipe.
Étape 3 : Lier un proxy stable au profil
Attribuez un proxy avant la première connexion importante lorsque le flux de travail nécessite une route réseau dédiée. Ensuite, testez la connexion proxy avant d'ouvrir la plateforme cible.
Vérifiez la localisation de l'IP et la cohérence du fuseau horaire, la vitesse et la fiabilité de la connexion, le comportement de fuite DNS, les paramètres d'exposition WebRTC, la compatibilité du protocole proxy comme HTTP ou SOCKS5, ainsi que l'éventuelle présence de problèmes de réputation ou d'accès inattendus de l'IP.
Pour les comptes d'affiliation ou clients à long terme, évitez de changer de proxy à la légère. Si un proxy doit être changé en raison d'une défaillance technique, documentez la date, la raison, la nouvelle route et la personne responsable.
Un flux de travail de gestion des proxies doit reposer sur une discipline d'attribution : un profil, une route proxy documentée et un processus clair pour les remplacements.
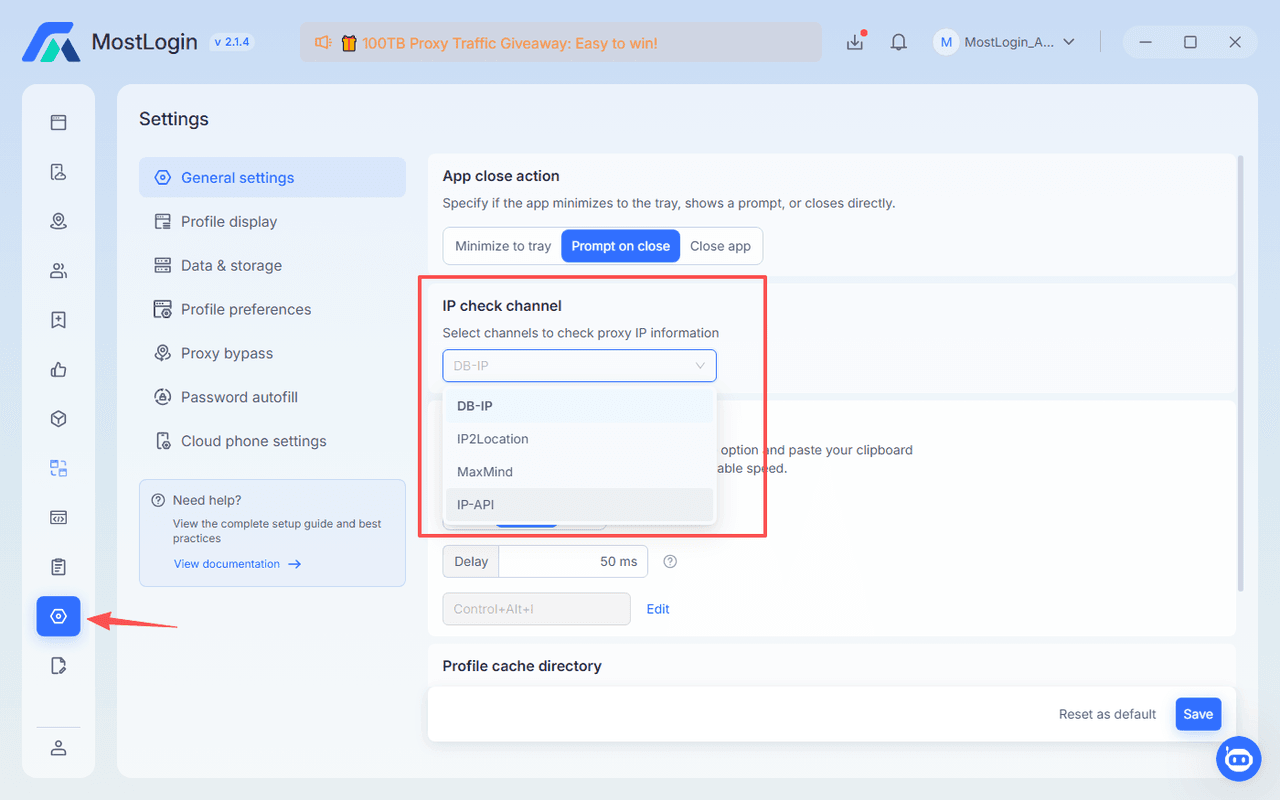
Étape 4 : Importer les comptes avec précaution
Lors de l'importation ou de l'ajout de comptes, utilisez des identifiants approuvés et des méthodes de récupération de compte. Évitez de collecter des mots de passe dans des tableurs non sécurisés, des fils de discussion ou des notes personnelles.
Une approche opérationnelle plus sûre consiste à stocker les identifiants dans un gestionnaire de mots de passe approuvé, à n'ajouter que les membres d'équipe autorisés au profil, à confirmer que les informations de courriel et de téléphone de récupération sont correctes, à enregistrer l'objectif et le propriétaire du compte, à se connecter depuis le profil de navigateur désigné, à effectuer les vérifications de sécurité normales sans précipitation et à préserver les cookies et les données de session après une authentification réussie.
Si la plateforme demande une vérification d'identité, une vérification d'entreprise ou un examen de sécurité, suivez sa procédure officielle. Un outil de navigation ne doit pas être considéré comme un substitut à une documentation de propriété valide.
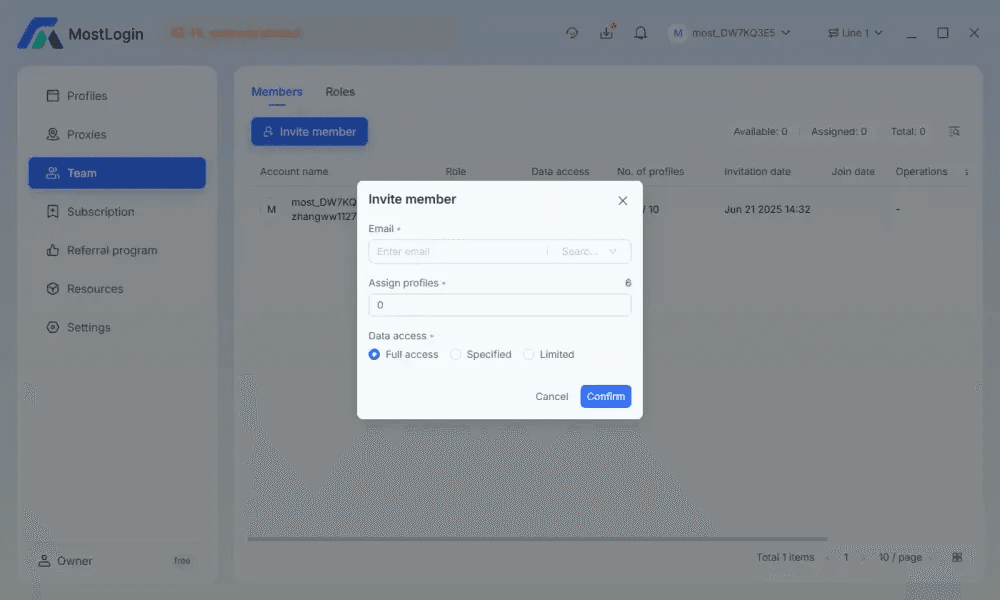
Étape 5 : Standardiser les opérations quotidiennes
Une fois les profils actifs, la cohérence quotidienne importe davantage que des modifications répétées de la configuration.
Une routine pratique consiste à ouvrir le profil correctement nommé avant d'accéder à un compte, à confirmer que le proxy attribué est actif, à vérifier les alertes de connexion et les demandes de vérification, à maintenir les paramètres d'empreinte du navigateur inchangés sauf s'il existe une raison documentée, à utiliser les comptes attribués uniquement pour leur objectif métier désigné, à enregistrer les événements d'accès inhabituels ou les avertissements de la plateforme, à fermer correctement les sessions après le travail sur un appareil partagé et à mettre à jour l'inventaire des comptes après les changements de propriété ou de proxy.
Pour les opérations d'affiliation en équipe, les balises de profil et les permissions basées sur les rôles réduisent le risque de connexion croisée accidentelle. Un opérateur junior peut avoir accès à un profil de publication mais pas aux paramètres de paiement, aux contrôles de facturation ou aux données de récupération de compte.
Erreurs courantes avec un navigateur anti-détection
Les risques les plus importants proviennent généralement d'opérations incohérentes, et non d'une fonctionnalité manquante du navigateur.
Partager un seul proxy entre des comptes non liés
Lorsque des sessions non liées partagent la même route réseau sans plan clair, les historiques réseau peuvent devenir mélangés opérationnellement et le dépannage devient plus difficile. Attribuez et documentez l'utilisation des proxies par profil ou groupe de comptes autorisé.
Changer trop souvent les empreintes
Des changements techniques soudains peuvent interrompre la continuité et entraîner des vérifications de sécurité inutiles. Maintenez chaque profil stable à moins qu'un problème technique légitime ne nécessite un changement.
Se connecter à de nombreux comptes en succession rapide
Le changement rapide de compte peut créer des alertes de sécurité et augmenter les erreurs de l'opérateur. Utilisez des fenêtres d'accès planifiées et des flux de travail spécifiques au profil, en particulier lorsque les équipes travaillent sur plusieurs portfolios clients.
Supprimer constamment les cookies
Supprimer les données de session après chaque utilisation peut déclencher des vérifications répétées et réduire la continuité normale de la session. Préservez les cookies pour les comptes persistants et approuvés à moins qu'il n'y ait une raison de sécurité ou de gestion de compte de les réinitialiser.
Utiliser des noms de profil génériques
Les libellés vagues rendent les transmissions de comptes peu fiables et augmentent le risque de connexion croisée. Utilisez une convention de nommage structurée qui identifie le client, la plateforme, la région et l'objectif opérationnel.
Stocker des mots de passe dans les notes de profil
Les notes de profil doivent documenter l'objectif d'accès et les détails du flux de travail, pas les identifiants confidentiels. Utilisez plutôt un gestionnaire de mots de passe approuvé avec des contrôles de permissions et d'audit.
Abuser de l'automatisation par lots
Les flux de travail automatisés à grand volume peuvent créer des risques techniques et liés aux politiques. N'utilisez l'automatisation que là où les règles de la plateforme, les permissions de compte et les accords clients l'autorisent explicitement.
Scénarios de marketing d'affiliation qui en tirent le plus de bénéfices
Campagnes d'affiliation e-commerce transfrontalier
Pour le e-commerce transfrontalier, les équipes peuvent avoir besoin de vérifier des boutiques localisées, de contrôler le comportement de paiement, de valider des liens d'affiliation et de confirmer que les paramètres de langue ou de devise s'affichent correctement.
Un profil dédié par marché permet de garder les tests de localisation organisés. Par exemple, un profil de vérification de campagne allemand peut utiliser des paramètres de langue allemande, un fuseau horaire correspondant, une route proxy UE approuvée et les bons signets de boutique. L'équipe peut ensuite séparer cet environnement d'un profil de vérification de campagne américaine.
Ce flux de travail est particulièrement utile pour gérer des liens d'affiliation à travers plusieurs marketplaces, pages d'atterrissage régionales et comptes publicitaires appartenant à différents clients.
Agences d'affiliation gérant des portfolios clients
Les agences font souvent face à un problème différent : pas le volume, mais la séparation. Un opérateur peut gérer plusieurs tableaux de bord d'affiliation clients légitimes, chacun avec des permissions uniques, des structures de rapport, des contacts de facturation et des directives de marque.
Au lieu de partager une seule session de navigation, les agences peuvent créer un groupe de profils par client, un profil par plateforme ou entité métier autorisée, une attribution de proxy par environnement persistant si nécessaire, un propriétaire et un propriétaire de secours par profil, et un accès basé sur les rôles pour les gestionnaires de compte, les analystes et le personnel financier.
Cette structure facilite le départ des collaborateurs et réduit l'exposition des identifiants lorsque des sous-traitants ou des employés changent de rôle.
Distribution de contenu sur les réseaux sociaux
Les équipes d'affiliation qui mènent des campagnes basées sur le contenu peuvent gérer des canaux sociaux pour plusieurs marques approuvées. Chaque marque devrait avoir son propre profil, son calendrier de contenu, sa méthode de connexion, sa médiathèque et ses permissions d'équipe.
L'objectif n'est pas de manipuler l'application des règles des plateformes sociales. Il s'agit de prévenir le chevauchement opérationnel entre les marques, de protéger les actifs clients et de rendre les flux de travail de contenu plus faciles à auditer.
Par exemple, un profil peut contenir les actifs de marque corrects, les outils de planification approuvés, les liens de suivi et les signets pour un seul client. Cela réduit le risque qu'un opérateur publie depuis le mauvais compte ou attache le mauvais lien d'affiliation.
Où les agents IA s'intègrent dans les flux de travail multi-comptes
L'intégration d'agents IA doit être considérée comme une extension des opérations multi-comptes contrôlées — et non comme une raison de supprimer la supervision humaine.
Pour les équipes utilisant des outils IA compatibles MCP, le MCP Server de MostLogin peut permettre à un agent IA d'appeler des outils MostLogin autorisés via des instructions en langage naturel. Dans un flux de travail approuvé, cela pourrait signifier aider à créer un profil de navigation, appliquer une configuration proxy documentée, lancer un environnement spécifique ou gérer les cookies et les paramètres de session sous supervision humaine. L'approche par API locale nécessite que le client MostLogin soit en cours d'exécution, que l'autorisation soit configurée et que le jeton d'accès soit protégé. Les agents IA transforment la gestion multi-comptes
L'application utile est la cohérence opérationnelle. Par exemple, un chef d'équipe pourrait demander à un assistant IA de préparer plusieurs profils clairement étiquetés à partir d'un modèle de configuration pré-approuvé, puis de vérifier manuellement les attributions de proxy et les permissions avant que les comptes ne soient accédés.
Ne permettez pas à l'automatisation IA d'effectuer des modifications de compte non contrôlées, de contourner les étapes de vérification ou d'agir au-delà des permissions de compte approuvées. L'approbation humaine doit rester partie intégrante de la création de profils, de la gestion des connexions, des changements de proxy et de toute action affectant les actifs clients ou la conformité avec la plateforme.
Choisir le bon modèle opérationnel
Le meilleur navigateur anti-détection pour le marketing d'affiliation n'est pas nécessairement celui avec la plus longue liste de fonctionnalités. C'est celui qui aide votre équipe à maintenir des environnements cohérents, une propriété claire, une gestion sécurisée des identifiants et des contrôles d'accès gérables.
Lors de l'évaluation d'une solution, vérifiez si chaque profil maintient isolés les cookies, le stockage, les paramètres du navigateur et la configuration proxy ; si l'équipe peut étiqueter les profils par client, région, plateforme et opérateur ; si des permissions basées sur les rôles sont disponibles ; si les attributions de proxy peuvent être vérifiées de manière centralisée ; si l'outil prend en charge la documentation opérationnelle et la transmission de profils ; si la configuration de l'empreinte du navigateur est stable et compréhensible ; si le tarif correspond au nombre attendu de profils et d'utilisateurs ; et si une période d'essai est disponible pour tester le flux de travail.
Pour les équipes d'affiliation en croissance, MostLogin peut être envisagé comme une option pratique car il combine l'isolation de profils, les contrôles d'empreinte de navigateur, la configuration de proxies, les flux de travail d'équipe et les extensions d'agents IA en option dans un seul environnement. Ses différents niveaux de plan peuvent également faciliter le test d'un flux de travail avant d'augmenter le volume de profils ou l'accès de l'équipe. Consultez les plans tarifaires MostLogin disponibles en fonction du nombre attendu de profils, de collaborateurs et des exigences opérationnelles.
FAQ
Un navigateur anti-détection est-il sûr pour le marketing d'affiliation ?
Oui, lorsqu'il est utilisé pour une séparation de comptes légitime et autorisée et une gestion opérationnelle sécurisée. Il peut aider à prévenir le partage accidentel de cookies, les erreurs de connexion croisée et les accès d'équipe incohérents, mais il ne garantit pas qu'un compte évitera un examen ou une application de règles.
Les marketeurs d'affiliation doivent toujours respecter les conditions des réseaux d'affiliation, les règles des plateformes publicitaires, les exigences de vérification d'identité, les lois sur la confidentialité et les accords clients. Un environnement de navigation est un contrôle opérationnel, pas une permission de violer les politiques des plateformes.
Puis-je utiliser un seul proxy pour plusieurs comptes d'affiliation ?
Cela dépend de la relation entre les comptes et des règles de la plateforme, mais utiliser un seul proxy pour des comptes non liés est généralement une mauvaise pratique opérationnelle. Cela peut mélanger les historiques réseau, compliquer le dépannage et rendre difficile la preuve de quel utilisateur a accédé à quel compte.
Une meilleure approche consiste à attribuer délibérément les proxies par profil, entité métier, environnement client ou groupe de comptes approuvé. Tenez un inventaire des proxies pour que l'équipe puisse voir quelle route est connectée à chaque profil de navigation.
Pourquoi les comptes d'affiliation sont-ils signalés après avoir changé un profil de navigation ?
Les comptes peuvent être signalés car les plateformes évaluent les changements à travers de nombreux signaux, notamment la localisation IP, l'empreinte du navigateur, les cookies, l'historique de session, la fréquence de connexion, les caractéristiques de l'appareil et le comportement du compte. Un changement soudain de plusieurs signaux à la fois peut déclencher des vérifications de sécurité.
Réduisez les changements inutiles. Maintenez le profil, la route proxy, la langue, le fuseau horaire et l'environnement de cookies stables pour les comptes métier persistants. Lorsque des changements sont nécessaires, effectuez-les pour des raisons techniques ou métier documentées et complétez honnêtement toute vérification de la plateforme.
Combien de profils de navigation une équipe d'affiliation doit-elle créer ?
Créez uniquement autant de profils que vos flux de travail réels le nécessitent. Une règle utile est un profil persistant par compte autorisé, environnement client, espace de travail de plateforme ou contexte opérationnel régional qui nécessite des cookies, des permissions d'accès ou un routage réseau séparés.
Créer des profils excessifs sans propriété claire augmente la charge de gestion et crée plus d'opportunités de fuite d'identifiants, d'accès en double et d'erreurs opérationnelles.
Un agent IA peut-il gérer des profils de navigation d'affiliation ?
Oui, un agent IA peut assister dans des tâches opérationnelles approuvées lorsqu'il est connecté via une intégration MCP, comme préparer des profils, lancer des environnements désignés ou appliquer des paramètres prédéfinis. Cependant, un opérateur humain doit vérifier les modifications de configuration, protéger les jetons API, valider les attributions de proxy et rester responsable des décisions de conformité.
Le flux de travail le plus solide combine l'assistance IA pour l'organisation de routine avec le jugement humain pour la propriété des comptes, la politique des plateformes, les paramètres financiers, la vérification d'identité et les décisions de campagne.